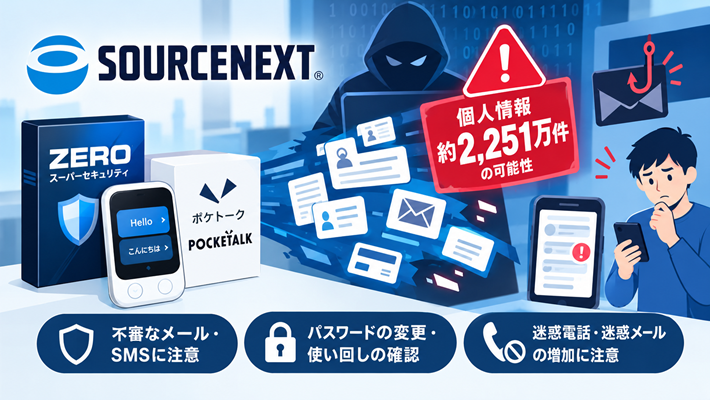
「ZERO ウイルスセキュリティ」や翻訳機「ポケトーク」などで知られるソフトウェア大手・ソースネクストにて、非常に大規模な情報漏洩の懸念が浮上しました。
報道によると、同社から最大約2,251万件にものぼる個人情報が外部に流出した可能性があることが判明し、X(旧Twitter)などのSNSでも不安の声が急速に広がっています。
この記事では、ソースネクストにおける情報漏洩事件の概要や流出した可能性のあるデータ、そして利用者が今後被害に遭わないために今すぐ行うべき自衛対策について分かりやすく解説します。
ソースネクストで最大2,251万件規模の個人情報漏洩が発生
今回の事態は、ソースネクストのサーバーや管理システムに対する不正アクセスなどが原因で発生したものと見られています。
2,251万件という数字は、日本の個人情報漏洩事件の中でも過去最大級の規模です。ソースネクストのWebサイトで買い物をしたことがある方だけでなく、過去にソフトウェアのユーザー登録や製品シリアルキーの登録を行ったことがある幅広いユーザーが対象となっている可能性があります。
流出した可能性のある個人情報と安全なデータ
今回の大規模漏洩において、どのようなデータが危険に晒されているのか、そして何が無事なのかを整理します。
流出した可能性が高いとされる主な個人情報
ソースネクストのマイページや製品登録時に登録された以下の基本情報が対象とされています。
- 氏名(フリガナ含む)
- メールアドレス
- 電話番号
- 住所
- 購入履歴・製品登録情報(シリアル番号など)
クレジットカード情報やパスワードの状況
カード情報やログインパスワードの流出有無については、システム上の管理形態や調査状況によって異なります。
クレジットカード番号については「決済システムとは別で管理されているため直接の流出はない」とされるケースが多いですが、過去にも同社では決済システムへの不正アクセスによるカード情報流出が発生した経緯があるため、クレジットカードの利用明細に身に覚えのない請求がないか確認しておくことをおすすめします。
ソースネクストのユーザーが今すぐ取るべき自衛対策
氏名、メールアドレス、電話番号、住所といった「個人の基本情報セット」が2,000万件以上流出した場合、最も懸念されるのが情報悪用による二次被害(フィッシング詐欺やスパム攻撃)です。
公式を名乗るフィッシング詐欺(メール・SMS)に警戒する
「ソースネクストカスタマーサポートです。個人情報流出のお詫びとして全額返金します」「アカウントのセキュリティ強化のため、こちらのリンクからパスワードを再設定してください」といった、本物そっくりの偽メールやSMS(ショートメッセージ)が届く危険性が極めて高いです。
メールやSMSに記載されているURLリンクは絶対にクリックせず、確認や手続きが必要な場合は必ず自分でブックマークした公式サイトやアプリから直接ログインして確認してください。
パスワードの変更と使い回しのチェック
ソースネクストのマイページに設定しているパスワードを、他のWebサイト(Amazon、楽天、各種SNS、ネット銀行など)でも同じものを使っている場合は、ただちに他サービスのパスワードを変更してください。
攻撃者が流出したメールアドレスとパスワードの組み合わせを使い、片っ端から他サイトへ不正ログインを試みる「リスト型攻撃」を防ぐためです。
不審な電話や迷惑メールの増加に注意する
電話番号や住所が流出している可能性があるため、見知らぬ番号からの営業電話、自動音声による詐欺電話、迷惑メールが急増するおそれがあります。
心当たりのない電話番号からの着信には出ない、スマホの迷惑電話ブロック機能を有効にするなどの対策を講じましょう。
まとめ:公式からの個別連絡と続報を必ず確認しよう
最大2,251万件という今回のソースネクストの情報流出問題は、過去に同社製品を一度でも利用したことがあるすべての人にとって他人事ではありません。
今後、ソースネクスト側から登録メールアドレス宛に個別のお知らせや調査結果の続報が届くことが予想されます。焦って偽メールの詐欺に騙されないよう注意しつつ、公式からの正確なアナウンスを確認しながら冷静に対処していきましょう。
コメントを残す