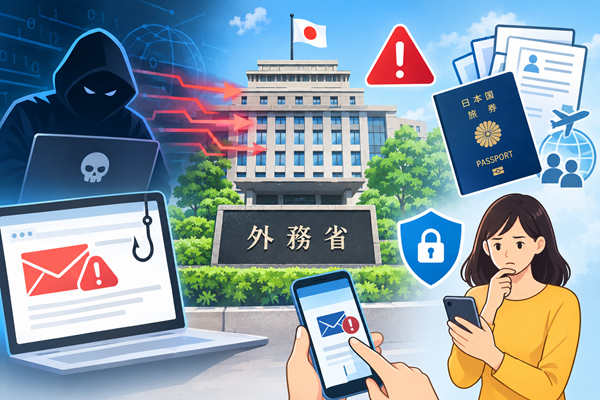
日本の外交や安全保障の中核を担う国家機関である「外務省」から、極めて重大なセキュリティインシデントが発表されました。
外務省の公式発表によると、同省が運用するシステムに対して外部からの不正アクセスが確認され、内部のデータや情報が流出した可能性があることが判明しました。
国の重要な機密情報や、海外渡航者・在留邦人などの個人情報を取り扱う省庁へのサイバー攻撃ということもあり、ネット上や関係者の間で大きな衝撃と懸念が広がっています。
この記事では、外務省における不正アクセスや情報流出がどのような経緯で発生したのか、想定される被害やリスク、そして私たち一般の利用者が取るべき対策について分かりやすく解説します。
外務省への不正アクセスと情報流出はどのような経緯で起きたのか?
今回のインシデントは、外務省内のネットワークやサーバー機器に対して、何らかの高度な手口を用いた外部からの不正アクセスが行われたことに起因します。
政府機関やインフラを狙うサイバー攻撃は、単なる愉快犯ではなく、国家を背景に持つハッカー集団(標的型攻撃)による組織的な情報窃取を目的としているケースが少なくありません。
外務省はシステムの異常や不審な通信を検知した後、被害の拡大を防ぐために迅速に該当ネットワークの遮断やセキュリティ対策を実施しました。現在は、内閣サイバーセキュリティセンター(NISC)などの専門機関とも連携し、侵入経路の特定や流出した情報の範囲について徹底的な調査を進めています。
懸念される流出データと想定される深刻な被害リスク
国家機関である外務省のシステムが狙われたことで、一般企業での情報漏洩とは異なる次元の重大なリスクが懸念されます。
流出した可能性が懸念される情報
現時点で詳細な流出内容は調査中とされていますが、外務省の業務性質上、以下のような情報が標的になった恐れがあります。
- 個人情報: パスポート(旅券)の申請情報、ビザ(査証)関連情報、海外在留邦人の登録データ(たびレジ等)など
- 公務関連情報: 外交に関わる公文書、職員のメールアドレスや内部の連絡先データ
一般市民にも及ぶ二次被害の実態
機密情報の流出だけでなく、私たち一般市民にも直接的な被害が及ぶ可能性があります。最も恐ろしいのは、流出した氏名やメールアドレス、渡航歴などの情報を悪用した「巧妙な標的型フィッシング詐欺」です。
外務省や大使館を名乗り、「あなたのパスポートに問題が発生しました」「海外渡航の緊急安全アラート」といった本物そっくりの偽メールが送られ、そこからさらに別の個人情報やクレジットカード情報を抜き取られる二次被害が強く懸念されます。
外務省の不正アクセスを受けて私たちが今すぐ行うべき対策
国家機関のサーバーへの攻撃に対して、一般ユーザーが直接防御することはできません。しかし、情報が流出した最悪のケースを想定し、自分自身の身を守る「自衛策」を徹底することは可能です。
外務省や大使館を装った不審なメール・SMSに厳重警戒する
今後、外務省、在外公館(大使館・総領事館)、あるいは「たびレジ」などを装った不審な連絡が急増する可能性があります。
「緊急の確認が必要です」「情報を更新してください」と記載されたメールが届いても、本文中のURLリンクは絶対にクリックしないでください。確認が必要な場合は、必ず検索エンジンから外務省の公式サイトへ直接アクセスしましょう。
パスポートや渡航に関する手続きは正規窓口でのみ行う
パスポートの更新やビザの手続きにおいて、メールやSMS経由でクレジットカード情報や暗証番号を直接入力させるようなことは通常ありません。少しでも手続きに違和感を覚えたら、最寄りの旅券センターや公式の問い合わせ窓口に電話で直接確認することが重要です。
まとめ:国家を狙うサイバー脅威と今後の動向に注視を
今回の外務省における不正アクセスと情報流出の懸念は、日本のサイバーセキュリティの根幹を揺るがす重大なニュースです。国家機関であってもサイバー攻撃の脅威から完全に逃れることは難しいという厳しい現実を示しています。
現在も詳細な調査が進行中であり、影響を受けた可能性のある対象者には個別に連絡が行われるなどの対応が予想されます。噂やデマに惑わされず、以下の外務省公式サイトから発信される正しいプレスリリースを冷静に確認し、便乗した詐欺にはくれぐれもご注意ください。
コメントを残す