オンラインで簡単にデジタルギフトを贈り合えるサービス「giftee(ギフティ)」などを展開するギフティグループから、セキュリティに関する重大な発表が行われました。
同社の連結子会社が運用するシステムの一部に対して第三者による不正アクセスが発生し、本来存在しないはずの「eギフト」が不正に発行されていたことが判明しました。
約5.5億円規模の損失が見込まれる大規模なシステム不正ということで、SNSやニュースでも大きな注目を集めています。
この記事では、今回のギフティにおけるeギフト不正発行インシデントがどのような経緯で発生したのか、ユーザーの資産や個人情報への影響、そして私たち利用者が取るべき対策について分かりやすく解説します。
ギフティの不正アクセスとeギフト不正発行はどのような経緯で起きたのか?
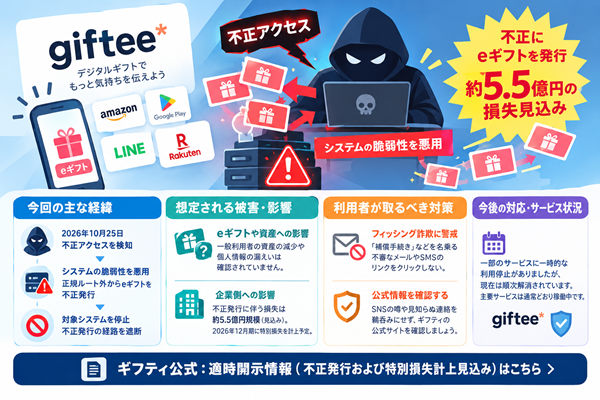
ギフティグループの発表によると、2026年10月25日、同社グループのシステムの一部において外部からの不正アクセスが検知されました。
攻撃者はシステムの脆弱性を悪用し、正規のルート外から本来は発行されないはずのeギフトを勝手に作り出す(不正発行する)という手口を実行しました。
発覚後、運営側は直ちに対象となったシステムを停止し、不正発行につながる経路を完全に遮断する措置をとっています。なお、問題が確認された当該システムについては、今後も一切利用を再開しない方針が示されています。
ユーザーの資産や個人情報への影響、想定される被害
これほど大規模なシステム不正が発生した場合、一般の利用者が保有しているギフト券や個人データへの影響が最も気になるところです。
利用者が保有するeギフトや資産への影響は?
今回の事案は、「第三者がシステムの隙をついて新たにeギフトを勝手に作り出した(不正発行)」というものです。
一般のユーザーがすでに購入していたり、受け取ったりして保有している既存のeギフトが盗まれたり、勝手に使われたりしたわけではありません。運営会社の発表でも、現時点で一般利用者の資産の減少や毀損、個人情報の漏えいは確認されていないとされています。
企業側への影響と今後の対応
利用者側の直接的な実害は確認されていないものの、不正発行されたeギフトに起因する金銭的損失は、現時点で約5.5億円規模にのぼる見込みです。ギフティ側では、2026年12月期の第4四半期にこれを特別損失として計上する予定としています。
また、一時的に一部のギフト券交換サービス等で利用上の支障が生じましたが、現在は順次解消されており、主要なサービス自体は通常どおり稼働を続けています。
私たち利用者が取るべき対策と注意点
今回のインシデントは、ユーザー側の端末やアカウントがハッキングされたわけではなく、企業の内部システムが狙われた事例です。
そのため、一般ユーザーが直接パスワードを変更したり設定を直したりする必要性や緊急性は高くありません。しかし、こうした大規模なセキュリティ事故が起きた直後は、便乗した詐欺などに注意する必要があります。
- 便乗したフィッシング詐欺に警戒する: 「ギフティの補償手続き」「アカウントの確認」などを名乗る不審なメールやSMSが届いた場合、偽サイトへ誘導される恐れがあるため安易にリンクをクリックしない。
- 公式情報の確認を徹底する: 不安な点がある場合は、SNSの噂や見知らぬ連絡を鵜呑みにせず、必ずギフティの公式サイトや適時開示情報を直接確認する。
まとめ:企業のシステム管理とセキュリティの重要性
今回のギフティにおけるeギフト不正発行事件は、デジタルギフトという非常に便利な仕組みの裏側で、システムのわずかな脆弱性が巨額の損害に繋がり得るというリスクを改めて浮き彫りにしました。
幸いにも利用者の資産や個人情報への直接的な被害は回避されていますが、今後の原因究明や再発防止策の徹底が期待されます。私たちユーザーも、こうしたニュースを冷静に受け止め、不審な情報に惑わされないよう注意を続けましょう。
コメントを残す