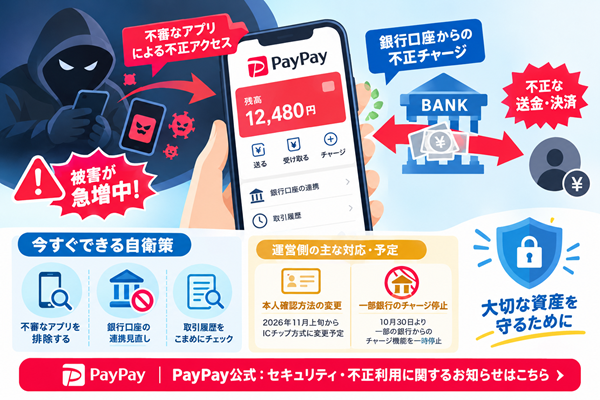
キャッシュレス決済の代表格として多くの人々に利用されているPayPayにおいて、現在、ユーザーの間で深刻なトラブルが報告されています。
PayPayに銀行口座を紐付けているユーザーを狙い、不正なチャージや勝手な送金による被害が急増していることが判明しました。
SNS上でも当事者による体験談や警告の投稿が相次ぎ、口座の紐付け解除を勧める声など不安が広がっています。
この記事では、PayPayを巡る不正利用被害がどのような経緯で発生しているのか、どのような被害やリスクが想定されるのか、そして私たちが今すぐ行うべき対策について分かりやすく解説します。
PayPayの不正利用・不正チャージはどのような経緯で起きているのか?
今回のトラブルの背景には、巧妙な手口によるスマートフォンへの不正アクセスや、ユーザーが意図しない不審なアプリの存在が関係しているとされています。
主な手口や発端として指摘されているのは以下の要素です。
- 不審なアプリによるスマホの乗っ取り: 端末内にインストールされた身に覚えのないアプリや不正なプログラムによって、スマホが遠隔操作や不正アクセスの標的にされる。
- 紐付けられた銀行口座からの不正チャージ: PayPayアカウントへの不正ログインや操作を許した結果、あらかじめ連携されていた銀行口座から勝手にお金がチャージされ、そのまま不正な送金や決済に悪用される。
こうした状況を受け、運営側であるPayPayは被害者に対する補償申請の案内を行うとともに、セキュリティ強化に向けた緊急の対策や機能制限を打ち出す事態となっています。
想定される具体的な被害とユーザーへのリスク
銀行口座や決済サービスが外部の攻撃者に悪用された場合、以下のような重大な被害が引き起こされます。
預金の不正引き出し・勝手な送金
連携している銀行口座から勝手に残高がチャージされ、見覚えのない宛先へ送金されたり、外部での決済に悪用されたりすることで、大切な預金が直接奪われる被害が発生しています。
二次的な個人情報の漏洩やアカウント乗っ取り
スマホ端末自体が乗っ取りや不正アクセスの被害に遭っている場合、PayPayだけでなく、同じ端末で利用している他のキャッシュレス決済やECサイト、SNSなどのアカウントも連鎖的に乗っ取られる危険性があります。
被害を防ぐために今すぐ取るべき対策と運営側の動き
拡大する不正利用を防ぐため、運営側も順次セキュリティの強化に乗り出しています。
運営側による主な対応・予定
- 本人確認方法の変更: 2026年11月上旬から、本人確認の手続きをより厳格な「ICチップ方式」に変更予定。
- 一部銀行のチャージ停止: セキュリティ確保の観点から、10月30日より一部の銀行からのチャージ機能を一時停止。
私たちが今すぐ実践すべき自衛策
公式のセキュリティ対策やアップデートを待つだけでなく、利用者個人としても以下の自衛策を徹底しましょう。
- 不審なアプリの排除: スマホ内に見覚えのないアプリや、信頼性の低い野良アプリ等が入っていないか確認し、速やかにアンインストールする。
- 銀行口座の連携見直し: 不安な場合は、一時的にPayPayと銀行口座の紐付けを解除する(PayPayアプリ起動⇒アカウント⇒支払い方法の管理⇒上部に表示されたPayPay銀行口座を無効にする or ゴミ箱をタップして削除)または利用上限額を厳しく制限する。(PayPayアプリ起動⇒アカウント⇒利用可能額の設定⇒小さい数字に変更)
- 身に覚えのない履歴のチェック: アプリの取引履歴をこまめに確認し、少しでも不審なチャージや送金履歴がないか点検する。
まとめ:キャッシュレス利用時はこまめな点検を
今回のPayPayにおける不正チャージや送金被害の急増は、スマートフォン決済を利用するうえで誰もが直面し得る大きなリスクを示しています。
運営側の補償申請窓口や今後の仕様変更(本人確認の強化やチャージ停止措置など)の情報を確認しつつ、自身の端末内の環境や口座の連携状況を今一度見直し、大切な資産をしっかりと守りましょう。
コメントを残す