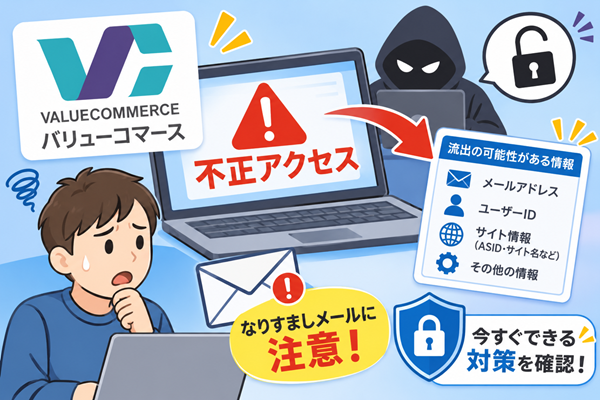
国内大手のアフィリエイトサービスプロバイダ(ASP)である「バリューコマース株式会社」より、セキュリティに関する重大なお知らせが発表されました。
同社の発表および利用者宛のメールによると、バリューコマースが利用している外部のメール配信システムに対して第三者からの不正アクセスが発生し、登録されているアフィリエイター等の個人情報が外部に漏えいした可能性があることが判明しました。
アフィリエイトサイト運営者にとって欠かせない大手ASPでのインシデントということもあり、SNS上などでも「自分の登録情報は大丈夫なのか」「スパムメールが増えるのではないか」と懸念の声が上がっています。
この記事では、バリューコマースにおける不正アクセスがどのような経緯で発生したのか、流出が懸念される情報や想定されるリスク、そして利用者が二次被害を防ぐために今すぐ取るべき対策について分かりやすく解説します。
バリューコマースからの情報漏えい懸念はどのような経緯で起きたのか?
バリューコマースからの公式発表および利用者宛メールによると、今回のインシデントは同社のサーバー自体が直接攻撃されたわけではなく、同社が業務で利用している外部のメール配信サービス「Cuenote FC」(ユミルリンク株式会社提供)への不正アクセスが原因とされています。
サービス提供元であるユミルリンク社の調査により、2026年10月16日にバリューコマースが利用する環境(アカウント)から、アドレス帳データが外部へ不正に出力(ダウンロード)された形跡が確認されました。
影響を受けた可能性のあるアドレス帳の特定は完了しているものの、「実際に外部へ流出した個々の情報」の完全な特定には至っていないため、少しでも流出の可能性がある対象者には注意喚起のメールが個別に送信されています。
現在は不正アクセスに利用された脆弱性の修正やアクセス制限が実施され、バリューコマース側でも当該メール配信サービスの利用を停止するなどの緊急措置が取られています。
流出した可能性のある情報と、想定されるアフィリエイターへの被害リスク
メール配信システム経由の流出であるため、クレジットカード情報などは含まれていないものの、ASPならではの固有の情報が含まれている点に注意が必要です。
流出した可能性が懸念される情報の種類
対象となるアドレス帳に登録されていた以下の情報が流出した可能性があります。
- ユーザー情報: メールアドレス、ユーザー名、ユーザーID、権限
- サイト情報: ASID(アフィリエイトサイトID)、AS名(サイト名)、サイトタイプ、サイトステータス等
- その他: メール受信設定情報、解除用URL、バリューコマース担当者情報等
※上記すべての項目が確定で流出したわけではなく、「登録されていた情報項目」として挙げられています。また、パスワードや銀行口座情報についての流出は報告されていません。
想定される「標的型」の二次被害リスク
アフィリエイターのメールアドレスと「運営サイト情報(AS名など)」が紐付いた状態で流出した場合、以下のような二次被害のリスクが極めて高まります。
- バリューコマースを装った巧妙なフィッシング詐欺: 「登録口座の再設定が必要です」「特別単価のオファーはこちら」といった、アフィリエイターが思わず開いてしまうような偽メールが届き、偽のログイン画面でパスワード等を抜き取られるリスクがあります。
- サイト運営者を狙ったスパム・不審な営業: サイト情報とメールアドレスが悪用され、見知らぬASPや怪しい情報商材からの勧誘メールが急増する恐れがあります。
被害を防ぐためにバリューコマース利用者が今すぐ行うべき対策
バリューコマースを利用している方、特に注意喚起のメールを受信した方は、以下の自衛策を直ちに徹底してください。
バリューコマースを名乗る「不審なメールやURL」を絶対に開かない
今回の情報漏えい懸念で最も警戒すべきは、流出したメールアドレスを悪用した「なりすましメール」です。
今後、バリューコマースや広告主を騙る不審なメールが届く可能性が高くなります。少しでも不自然な日本語や、心当たりのない手続きを促す内容であった場合、本文中のURLリンクへのアクセスや、添付ファイルの開封は絶対に行わないでください。管理画面へログインする場合は、必ず自分でブックマークや検索から公式サイトを開くようにしましょう。
念のためのパスワード変更と使い回しの確認
今回の発表ではパスワードの流出は報告されていませんが、セキュリティの基本として、バリューコマースの管理画面ログインパスワードを長期間変更していない場合は、この機に新しく強固なものへ変更しておくことをおすすめします。また、他サイトでの使い回しは絶対に避けましょう。
まとめ:ASPを利用したフィッシング詐欺に最大限の警戒を
今回のバリューコマースにおける外部システムを経由した情報漏えいの可能性は、アフィリエイト運営に欠かせないASPからの情報流出ということで、多くのサイト運営者に不安を与えるニュースとなりました。
メールアドレスやサイト情報が漏れたことで、今後は巧妙なフィッシング詐欺やスパムメールが増加することが予想されます。過度にパニックになる必要はありませんが、「届いたメールのリンクを安易に踏まない」という基本動作を改めて徹底してください。
本件に関する続報や詳細については、以下のバリューコマース公式サイトのお知らせページにて随時案内されますので、必ず直接確認するようにしましょう。


コメントを残す