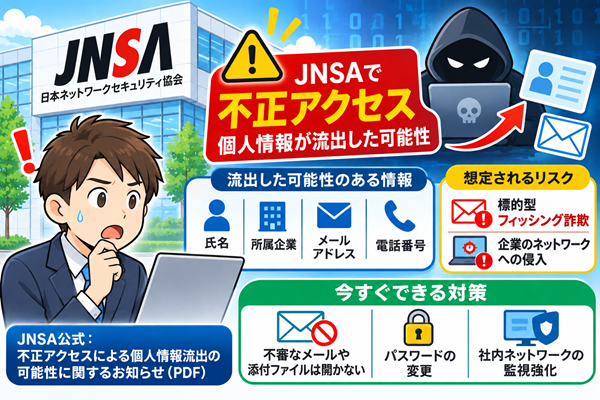
国内のネットワークセキュリティ向上や啓発活動を牽引する専門機関、NPO法人「日本ネットワークセキュリティ協会(JNSA)」から、非常に衝撃的なセキュリティインシデントに関する発表が行われました。
同協会の公式発表および各種報道によると、JNSAが運用するサーバー等のシステムに対して外部からの不正アクセスが確認され、保有している関係者の個人情報が外部へ情報漏洩した可能性があることが判明しました。
日本国内のサイバーセキュリティを推進する中心的な団体が標的となった事態に、IT業界やセキュリティ担当者の間でも「明日は我が身」「専門機関ですら完全に防ぐのは難しいのか」と大きな波紋が広がっています。
この記事では、日本ネットワークセキュリティ協会における不正アクセスや情報漏洩がどのような経緯で発生したのか、想定される被害リスク、そして関係者が二次被害を防ぐために取るべき対策について分かりやすく解説します。
日本ネットワークセキュリティ協会への不正アクセスと情報漏洩の経緯
JNSAの公式アナウンスによると、今回のインシデントは同協会が管理するWebサーバーなどのシステム基盤に対して、外部の悪意ある第三者から不正なアクセスが行われたことに起因します。
異常を検知したJNSAは、被害の拡大を防ぐために直ちに該当サーバーのネットワーク遮断やシステムの停止といった緊急措置を実施しました。
現在は外部のセキュリティ専門機関の協力も仰ぎながら、どのような脆弱性が突かれたのか、詳細な侵入経路の特定や、実際にどの範囲のデータが持ち出されたのかについて、徹底的な原因究明とフォレンジック調査(電子データの鑑識調査)を進めています。
流出した可能性のある個人情報と想定される「標的型」の被害リスク
セキュリティを専門とする機関からの情報漏洩は、一般的なECサイトなどの情報流出とは異なる特有のリスクを孕んでいます。
流出した可能性が懸念される情報の種類
現時点での調査において、JNSAの会員企業(IT企業やセキュリティベンダー等)の担当者情報、過去に開催されたセミナーやイベントの参加者情報、ワーキンググループ関係者の氏名、所属企業名、メールアドレス、電話番号などが対象に含まれている恐れがあります。
最も懸念される「高度な標的型攻撃(スピアフィッシング)」の実態
JNSAに関わりを持つユーザーの多くは、各企業のシステム管理者やセキュリティ担当者です。これらの「企業のネットワークの中枢を担う人物」の連絡先リストが攻撃者に渡った場合、以下のような二次被害が懸念されます。
- JNSAや関係省庁を装った標的型フィッシング詐欺: 「JNSAからの緊急セキュリティアラート」「インシデントに関する調査報告書」といった、業務上無視できない巧妙なタイトルの偽メールが届き、添付ファイルを開かせてマルウェア(ランサムウェア等)に感染させるリスクがあります。
- 企業の内部ネットワークへの侵入の足がかり: 流出したメールアドレスなどを手掛かりに、担当者が所属する企業本体へのサイバー攻撃が企てられる危険性があります。
被害を防ぐために関係者が直ちに行うべきセキュリティ対策
JNSAの会員企業の担当者や、過去にイベント等に参加して連絡先を登録した覚えのある方は、企業ネットワークを守るためにも以下の自衛策を直ちに講じてください。
JNSAや関連団体を名乗る「不審なメールや添付ファイル」に厳重警戒する
今後、JNSAや他のセキュリティ機関を装ったお詫びメールや、確認を促すメールが届く可能性が高いです。少しでも不自然な点がある場合、メール本文中のURLリンクのクリックや、添付ファイル(特にZIPファイルやOffice文書など)の開封は絶対に行わないでください。公式の発表内容は、必ず検索エンジンからJNSA公式サイトに直接アクセスして確認しましょう。
パスワードの変更と社内ネットワークの監視強化
もしJNSAの会員サイト等で設定していたパスワードを他の業務システムでも使い回している場合は、直ちに別の複雑なパスワードへ変更してください。
また、社内のセキュリティ担当部門と情報共有を行い、不審なドメインからのアクセスやメール受信に対する社内ネットワークの監視レベルを一段階引き上げておくことを推奨します。
まとめ:セキュリティ専門機関も狙われる時代の教訓と今後の対応
今回の日本ネットワークセキュリティ協会(JNSA)における不正アクセスと情報漏洩の可能性は、どれほどセキュリティ対策に精通した組織であっても、高度化するサイバー攻撃を100%防ぐことは至難の業であるという厳しい現実を社会に突きつけました。
本件に関する詳細な調査結果や、流出対象者への個別連絡、今後の抜本的な再発防止策については、公式から順次発表されます。関係者の方は便乗した標的型詐欺に最大限の警戒を払いつつ、以下の公式サイトから正確な一次情報を確認するようにしてください。
コメントを残す