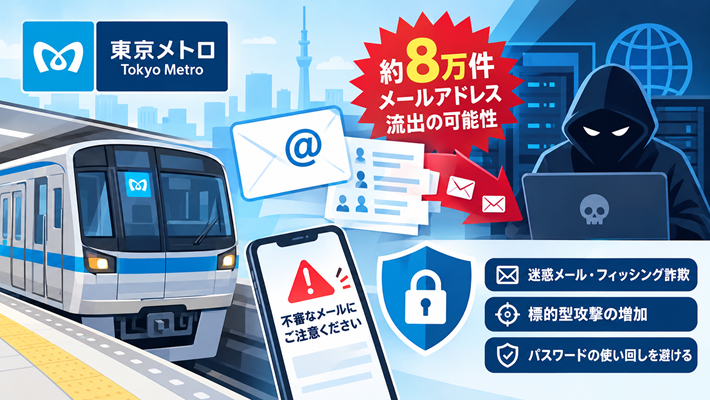
首都圏の交通インフラを支える東京メトロ(東京地下鉄)から、セキュリティに関する重大な発表が行われました。
同社が配信するイベント情報などのメールマガジンに登録していた顧客のメールアドレス、約8万件が外部へ流出した可能性があることが判明しました。
相次ぐ外部サービスや委託先を狙った不正アクセスによる情報漏えいインシデントということもあり、利用者の間で不安の声が広がっています。
この記事では、東京メトロのメルマガ登録情報を巡る情報漏えいがどのような経緯で発生したのか、想定される被害やリスク、そして私たちが取るべき対策について分かりやすく解説します。
東京メトロの情報漏えいはどのような経緯で起きたのか?
今回のインシデントの直接的な発端は、東京メトロがイベント案内などのメールマガジン配信業務を委託しているシステム会社(外部のメール配信サービス運営元)のサーバーが、第三者による不正アクセスの被害に遭ったことです。
委託先のシステム環境が不正侵入を許したことにより、そこに保管されていたメールマガジン登録者のデータに外部からアクセスされ、情報が流出する事態へと発展しました。
事態を把握した後、東京メトロは委託先に対して原因究明と再発防止を求めるとともに、影響を受けた顧客への注意喚起と公式発表を行っています。
流出した情報と想定される具体的な被害リスク
今回の不正アクセスにより流出したのは、主にメールマガジンの登録アドレス約8万件とされています。
現時点での被害状況
東京メトロの発表によれば、現時点においては流出したメールアドレスが悪用されたり、不正利用されたりといった具体的な二次被害は確認されていません。
今後想定されるリスクと注意点
直接的な金銭被害やパスワード等の流出は免れているとみられますが、メールアドレスが外部の攻撃者に渡ったことにより、以下のようなリスクに警戒が必要です。
- 迷惑メールやフィッシング詐欺の増加: 流出したアドレス宛てに、東京メトロや関連サービス、あるいは一般的な運送会社や金融機関などを装った偽の不審なメールが届く恐れ。
- 標的型攻撃の増加: 「東京メトロのサービスを利用している」という情報が攻撃者に知られているため、巧妙に作られたなりすましメールに誘導されるリスク。
私たちが取るべきセキュリティ対策と注意点
こうした外部委託先やシステム会社を狙ったセキュリティインシデントに対して、一般のユーザーが直接サーバーの脆弱性を修正することはできません。しかし、情報漏えいを前提とした自衛の意識を持つことが何よりも重要です。
東京メトロや関連サービスを装った不審なメールに厳重警戒する
今後、登録しているアドレス宛てに「アカウントの確認」「ポイントの失効」「不審なリンクへの誘導」といった内容のメールが届いた場合は、絶対に中身のリンクをクリックしないようにしてください。
少しでも怪しいと感じたときは、メールをうのみにせず、公式ホームページに直接アクセスして情報を確認しましょう。
パスワードの使い回しを避ける・セキュリティを強固にする
万が一に備え、他の重要サービス(ネット銀行、ECサイト、主要なポータルなど)で、今回のメルマガ登録に利用していたものと同じパスワードを使い回していないかを今一度見直しておきましょう。
まとめ:サプライチェーン全体のセキュリティリスクに備える
今回の東京メトロにおけるメールアドレス流出問題は、自社がいかに堅牢であっても、業務を委託しているパートナー企業や外部のシステム基盤が突破されてしまえば、情報流出を防ぐのが難しいという現代のIT社会の難しさを改めて浮き彫りにしました。
私たちユーザーは、公式からの続報や注意喚起に常に気を配り、不審な連絡に対する警戒心を強く持って大切な個人情報を守っていきましょう。
コメントを残す