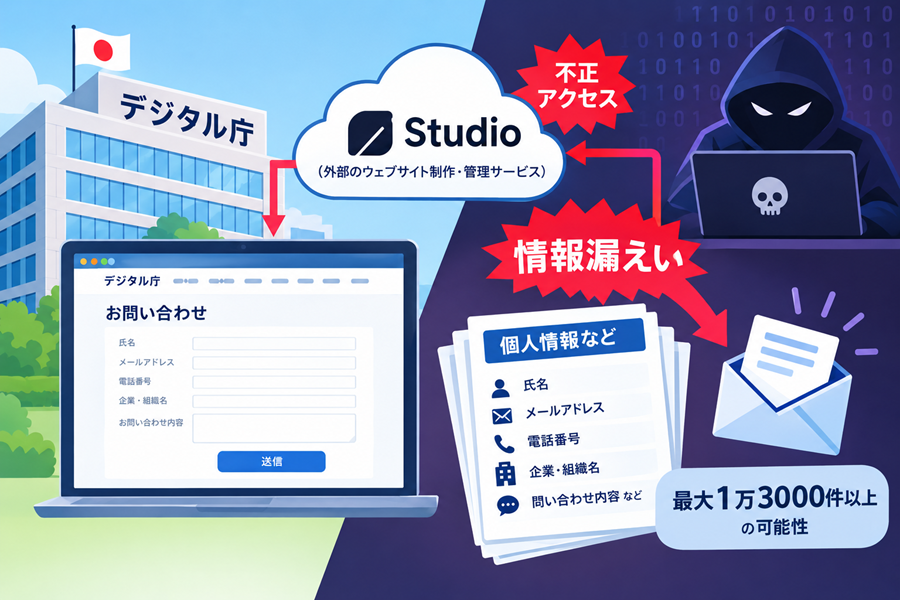
日本のデジタル化を牽引する中枢である「デジタル庁」から、非常に重大なセキュリティインシデントが公表されました。
同庁のホームページ運営の一部で利用していた外部のウェブサイト制作・管理サービス(Studio社)が第三者からの不正アクセスを受け、問い合わせフォーム等に入力された個人情報が最大1万3000件以上にわたって外部へ漏えいした可能性があるとのことです。
行政を司るデジタル庁での情報流出ということもあり、ネット上でも大きな衝撃と不安が広がっています。
この記事では、今回のデジタル庁における情報漏えいがどのような経緯で発生したのか、どのような被害が想定されるのか、そして私たちが取るべき対策について分かりやすく解説します。
デジタル庁の情報漏えいはどのような経緯で起きたのか?
今回のインシデントの直接的な発端は、デジタル庁がホームページの運営や問い合わせ窓口の管理の一部に利用していた外部のウェブサイト制作・運用ツール(Studio株式会社のサービス)に対する、第三者からの不正アクセスです。
外部のSaaS型サービスやノーコードツールへの不正侵入を許してしまったことにより、そこに蓄積されていた行政への意見や質問データが外部に不正取得される事態へと発展しました。
デジタル庁の発表によると、対象となったのは主に2021年5月から2023年3月の期間に、ホームページの問い合わせフォーム等に入力されたデータであるとされています。
漏えいした情報と想定される具体的な被害リスク
問い合わせフォームのデータが流出した場合、単なる「メールアドレス」の漏えいにとどまらず、よりデリケートな情報が含まれている点に深刻さがあります。
流出した可能性のある情報
当時の問い合わせフォームに入力された、氏名、メールアドレス、電話番号、企業・組織名、そして国民から寄せられた具体的な質問・意見・問い合わせ内容の本文が含まれているとみられています。
想定される二次被害のリスク
現時点において、流出した情報が悪用されるなどの具体的な二次被害は確認されていません。しかし、以下のようなリスクが懸念されます。
- 不審なメールやターゲット型攻撃(フィッシング): 氏名やアドレスと「過去にどのような行政へ問い合わせたか」という関心事がセットで悪用され、巧妙ななりすましメールや詐欺の標的にされる恐れ。
- プライバシー情報の露出: 個人の悩みやビジネス上の機密、行政に対する独自の意見などが外部の攻撃者に渡ってしまう精神的・実務的なリスク。
私たちが取るべき対策と注意点
政府機関や外部サービスが狙われたインシデントに対して、一般のユーザー側で直接システムの穴を塞ぐことはできません。しかし、情報漏えいを前提とした自衛策を講じることは可能です。
過去の問い合わせ内容に関連した不審な連絡に警戒する
2021年5月から2023年3月の間に、デジタル庁の公式ホームページから何らかの問い合わせや意見送信を行った覚えがある方は、今後、デジタル庁や関係機関を装った不審なメールや連絡に対して特に警戒してください。
心当たりのないURLをクリックしたり、個人情報を再度入力したりしないことが鉄則です。
パスワードの使い回しを避ける
万が一、問い合わせ時の情報と他のサービスで利用しているパスワード等が紐づいて漏えいしている最悪のケースを想定し、重要アカウントのパスワードは他サイトと使い回さない、あるいは定期的に見直す習慣をつけましょう。
まとめ:外部委託リスクの教訓と今後の動向
今回のデジタル庁における最大1万3000件超の漏えい問題は、どれほど高度な組織であっても、連携している外部サービス(SaaS)のセキュリティが突破されれば、一網打尽に情報が流出してしまうという現代のITインフラの弱点を浮き彫りにしました。
私たちユーザーは、公式からの続報や注意喚起に注意しつつ、不審な連絡への警戒を怠らないようにしましょう。
コメントを残す