国内シェアトップクラスを誇るレンタルサーバー「エックスサーバー」から、セキュリティに関する重要なお知らせが発表されました。
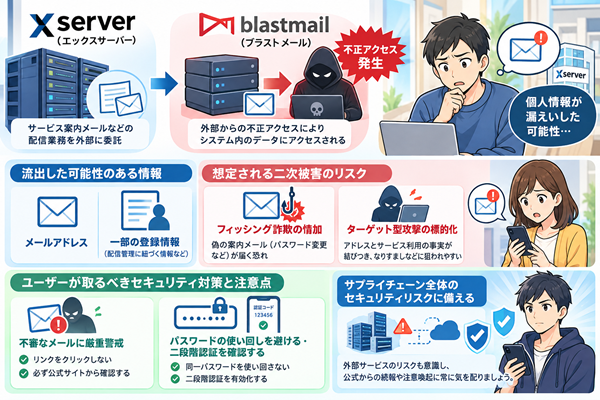
同社がメール配信等の業務で利用している外部のメール配信サービス「ブラストメール(株式会社ラクスル傘下のラクス等)」において第三者による不正アクセスが発生し、顧客の個人情報が漏えいした可能性があることが判明しました。
大手サーバー事業者に関連するセキュリティインシデントということもあり、利用者の間で大きな動揺と不安が広がっています。
この記事では、エックスサーバーとブラストメールを巡る情報漏えいがどのような経緯で発生したのか、どのような被害やリスクが想定されるのか、そして私たちが取るべき対策について分かりやすく解説します。
エックスサーバーとブラストメールの情報漏えいはどのような経緯で起きたのか?
今回のインシデントの端緒となったのは、エックスサーバー株式会社がサービス運用や案内メールの配信等において外部委託・利用しているメール配信システム「ブラストメール」です。
ブラストメールを運営・提供するシステム基盤に対して外部からの不正アクセスが確認され、不正な侵入を許したことで、システム内に蓄積されていたデータへアクセスされる事態となりました。
これを受け、エックスサーバー側でも速やかに事実関係の調査と影響範囲の特定が進められ、公式に注意喚起と経緯の公表が行われることとなりました。
漏えいした情報と想定される具体的な被害リスク
外部のメール配信ツールが標的となったことで、具体的にどのような情報が外部に渡ってしまったのか、またそれに伴いどのようなリスクが懸念されるのでしょうか。
流出した可能性のある情報
今回の不正アクセスにより、エックスサーバー等のサービスに関連する顧客のメールアドレスや、配信管理に紐づく一部の登録情報などが外部に流出した恐れがあります。
想定される二次被害のリスク
現時点において、流出した情報が悪用されたという具体的な実害や二次被害は直ちに確認されていません。しかし、以下のようなリスクに警戒が必要です。
- フィッシング詐欺や不審なメールの増加: 流出したメールアドレス宛てに、エックスサーバーや関連サービスを巧妙に装った偽の案内メール(パスワード変更を促す詐欺等)が届く恐れ。
- ターゲット型攻撃の標的化: アドレスとサービス利用の事実が結びついているため、巧妙な誘導尋問やなりすましに狙われやすくなるリスク。
ユーザーが取るべきセキュリティ対策と注意点
外部のメール配信システムやSaaS企業側で発生したインシデントに対して、私たち一般のユーザーが直接サーバーや配信網のセキュリティホールを修正することはできません。しかし、情報漏えいを前提とした自衛策を講じることは十分に可能です。
エックスサーバーや運営元を装った不審なメールに厳重警戒する
今後、登録しているメールアドレス宛てに、サーバーの更新やアカウント凍結、緊急のパスワード再設定などを謳った不審なメールが届く可能性が高まります。
少しでも怪しいと感じたメールに記載されているリンクは絶対にクリックせず、必ず公式サイトへ直接ブックマーク等からアクセスして情報を確認するようにしましょう。
パスワードの使い回しを避ける・二段階認証を確認する
万が一に備え、エックスサーバーの管理パネルや、他の重要なWebサービスで同一のパスワードを使い回していないか見直してください。また、ログイン時に二段階認証(多要素認証)が導入されている場合は、必ず有効化しておき不正ログインを防ぎましょう。
まとめ:サプライチェーン全体のセキュリティリスクに備える
今回のエックスサーバーとブラストメールを巡る情報漏えい問題は、どれほど自社のインフラやセキュリティを堅牢にしていても、業務で連携している外部サービス(サプライチェーン)の一角が突破されれば、芋づる式に影響が及んでしまうという現代のIT社会の難しさを改めて浮き彫りにしました。
私たちユーザーは、公式からの続報や注意喚起に常に気を配り、不審な連絡に対する警戒心を強く持って大切なアカウントを守っていきましょう。
コメントを残す