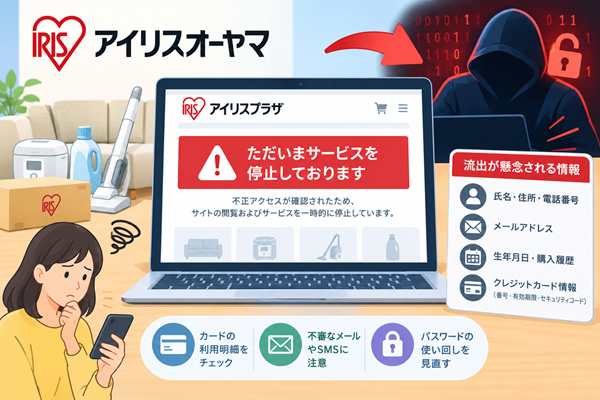
家電や生活用品など、幅広い商品を手がける「アイリスオーヤマ」の公式通販サイトにおいて、セキュリティに関する緊急のインシデントが発生しました。
同社が運営する公式オンラインショップ「アイリスプラザ」に対して、第三者からの不正アクセスが確認されたことが発表されました。被害の拡大を防ぐため、現在アイリスプラザはサイトの閲覧およびサービスを一時的に全面停止する措置をとっています。
日用品の購入などで日常的に利用しているユーザーも多い巨大なECサイトでのトラブルということもあり、SNS上でも驚きと不安の声が広がっています。
この記事では、アイリスオーヤマ(アイリスプラザ)における不正アクセスがどのような経緯で発生したのか、想定される被害リスク、そして利用者が直ちに取るべき対策について分かりやすく解説します。
アイリスプラザにおける不正アクセスとサービス停止の経緯
アイリスオーヤマの発表によると、今回の事態は公式通販サイト「アイリスプラザ」を構成するサーバーやシステムに対して、外部から不正なアクセスが行われた形跡が検知されたことに起因します。
システムの異常や不正アクセスの痕跡を把握した運営側は、被害の拡大やさらなる情報の抜き取りを未然に防ぐため、即座にネットワークを遮断し、サイト全体をメンテナンス状態(サービス一時停止)にするという緊急措置に踏み切りました。
現在は、外部のセキュリティ専門機関を交えながら、どのような経路で侵入されたのか、データが持ち出されていないかなど、詳細な原因究明と影響範囲の特定を急ピッチで進めています。
懸念される個人情報の流出と想定される被害リスク
ECサイトにおける不正アクセスで最も懸念されるのが、顧客データの流出です。現時点では詳細な調査中とされていますが、最悪のケースを想定した場合、以下のような情報が標的になった可能性があります。
流出が懸念されるデータの種類
- 個人情報: 氏名、住所、電話番号、メールアドレス、生年月日、購入履歴など
- 決済情報: クレジットカード番号、有効期限、セキュリティコード(※システム内でどのように処理・保持されていたかによりリスクは変動します)
想定される二次被害の実態
もしこれらの情報が外部の攻撃者に渡ってしまった場合、クレジットカードの不正利用(身に覚えのない高額商品の決済など)が行われる危険性があります。また、氏名やメールアドレスの流出により、アイリスオーヤマを騙る巧妙なフィッシング詐欺メールが届くリスクも高まります。
利用者が今すぐ行うべき対策と確認事項
詳細な被害状況の公式発表を待つ間にも、アイリスプラザの利用歴がある方は以下の自衛策を講じておくことが重要です。
クレジットカードの利用明細をチェックする
過去にアイリスプラザでクレジットカード決済を利用したことがある方は、念のためクレジットカードの利用明細(Web明細やアプリ)をこまめに確認してください。もし見知らぬ請求や不審な少額決済などがあれば、すぐにカード会社のサポートデスクへ連絡し、利用停止を相談しましょう。
不審なメールやSMSのリンクを開かない
「アイリスプラザのパスワードを再設定してください」「不正アクセスに関するお詫びと返金手続き」といった内容のメールが届いても、本文中のURLリンクは絶対にクリックしないでください。詐欺サイトへ誘導される恐れがあるため、確認は必ず検索エンジンから公式サイトへアクセスして行いましょう。
他サイトでのパスワード使い回しを見直す
アイリスプラザで設定していたログインパスワードを、他のネット通販やSNS、ネット銀行などでも使い回している場合は、他のサイトへの「リスト型攻撃(不正ログイン)」を防ぐため、速やかに別々のパスワードへ変更しておきましょう。
まとめ:公式からの続報を待ちつつ冷静な対応を
アイリスオーヤマの「アイリスプラザ」における不正アクセスとサービス停止は、現在も詳細な調査が続いている状況です。過度にパニックになる必要はありませんが、ECサイトのインシデントでは「念のためのカード明細チェック」と「詐欺メールへの警戒」が鉄則となります。
サイトの復旧や影響範囲の詳細については、公式ホームページ等で随時情報が更新されますので、正しい一次情報を確認しながら冷静に対処していきましょう。
コメントを残す