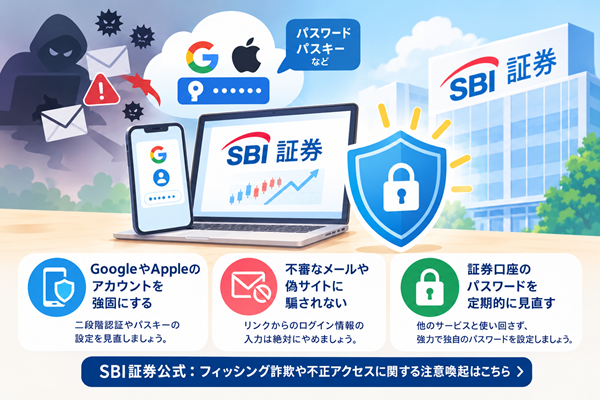
国内のネット証券大手である「SBI証券」をめぐり、インターネット上やSNS等でセキュリティに関する不安な情報や注意喚起が飛び交っています。
「GoogleやAppleのアカウント情報(クラウド上の鍵束)が盗まれ、パスキーが悪用されて証券口座に不正ログインされるのではないか」といった噂が拡散し、多くの投資家や口座保有者の間で動揺が広がっています。
この記事では、今回の騒動の背景にある手口の仕組みや、SBI証券および業界団体から出された公式の正確な見解、そしてユーザーが大切な資産を守るために今すぐ行うべき対策について分かりやすく解説します。
クラウドの鍵束とパスキー悪用を巡る懸念とは?
今回の話題の発端となっているのは、スマホやパソコンのブラウザ、クラウドサービス(GoogleアカウントやApple IDの「iCloudキーチェーン」など)に保存されているパスワードや「パスキー」と呼ばれる認証情報が、フィッシング詐欺や不審なマルウェアによって外部に漏れてしまうのではないかという懸念です。
もしクラウド上の鍵束やパスキーが第三者の手に渡ってしまうと、二段階認証などをすり抜けて、サービスへ本人になりすまして不正ログインされるリスクが指摘されています。
こうしたセキュリティ上のリスクが取り沙汰される中で、SBI証券の口座を標的にした不正アクセスの可能性について不安視する声が上がりました。
日本証券業協会およびSBI証券の公式見解
ネット上で様々な憶測や不安が広がる中、証券会社側や関連機関からは冷静な事実確認と注意喚起が発表されています。
SBI証券が公開したインフォメーション等によると、今回の注意喚起の背景について以下のように説明されています。
「日本証券業協会からの会員向け通知に基づき、一部会員から報告された事案について注意喚起を行ったものであり、SBI証券の証券口座での被害は確認されておりません。」
つまり、業界全体での注意喚起の一環としてアナウンスが行われたものであり、現時点でSBI証券の顧客口座において実際に不正ログインや資産の被害が発生しているわけではないことが明確にされています。過度にパニックになる必要はありませんが、セキュリティへの警戒を怠らない姿勢は重要です。
私たちが資産と口座を守るために今すぐ取るべき対策
実際の被害が確認されていないとはいえ、クラウド上の認証情報やパスキーを狙うサイバー犯罪の手口は年々巧妙化しています。自分の口座を守るために、以下の自衛策を徹底しましょう。
GoogleやAppleアカウントのセキュリティを強固にする
パスキーやパスワードを保存している大元のクラウドアカウント(GoogleやApple ID)自体が乗っ取られては元も子もありません。二段階認証(2FA)やパスキーの管理設定を今一度見直し、不審な端末がログインしていないか確認しましょう。
不審なメールや偽サイト(フィッシング)に騙されない
クラウドの認証情報を盗み取る最も一般的な手口は、巧妙に作られた偽のログイン画面(フィッシングサイト)へ誘導することです。「アカウントの有効期限が切れた」「再認証が必要」といったメールやSMSのリンクからログイン情報を絶対に入力しないよう注意してください。
証券口座や重要サービスのパスワードを定期的に見直す
他のサービスで使い回しているパスワードがあれば速やかに変更し、証券口座やネット銀行など資産を扱うサービスでは、推測されにくい強力で独自の認証設定を維持しましょう。
まとめ:公式情報を冷静に確認し、強固な自衛を
今回のSBI証券を巡る不正ログインの噂やパスキー悪用の懸念は、便利なクラウド管理の裏に潜むリスクを改めて意識させる出来事となりました。
現時点ではSBI証券の口座における実害は確認されていませんが、インターネット上の不確かな情報に惑わされず、公式からの正確なアナウンスをチェックしながら、自身のデジタル環境の安全性をしっかりと固めていきましょう。

コメントを残す