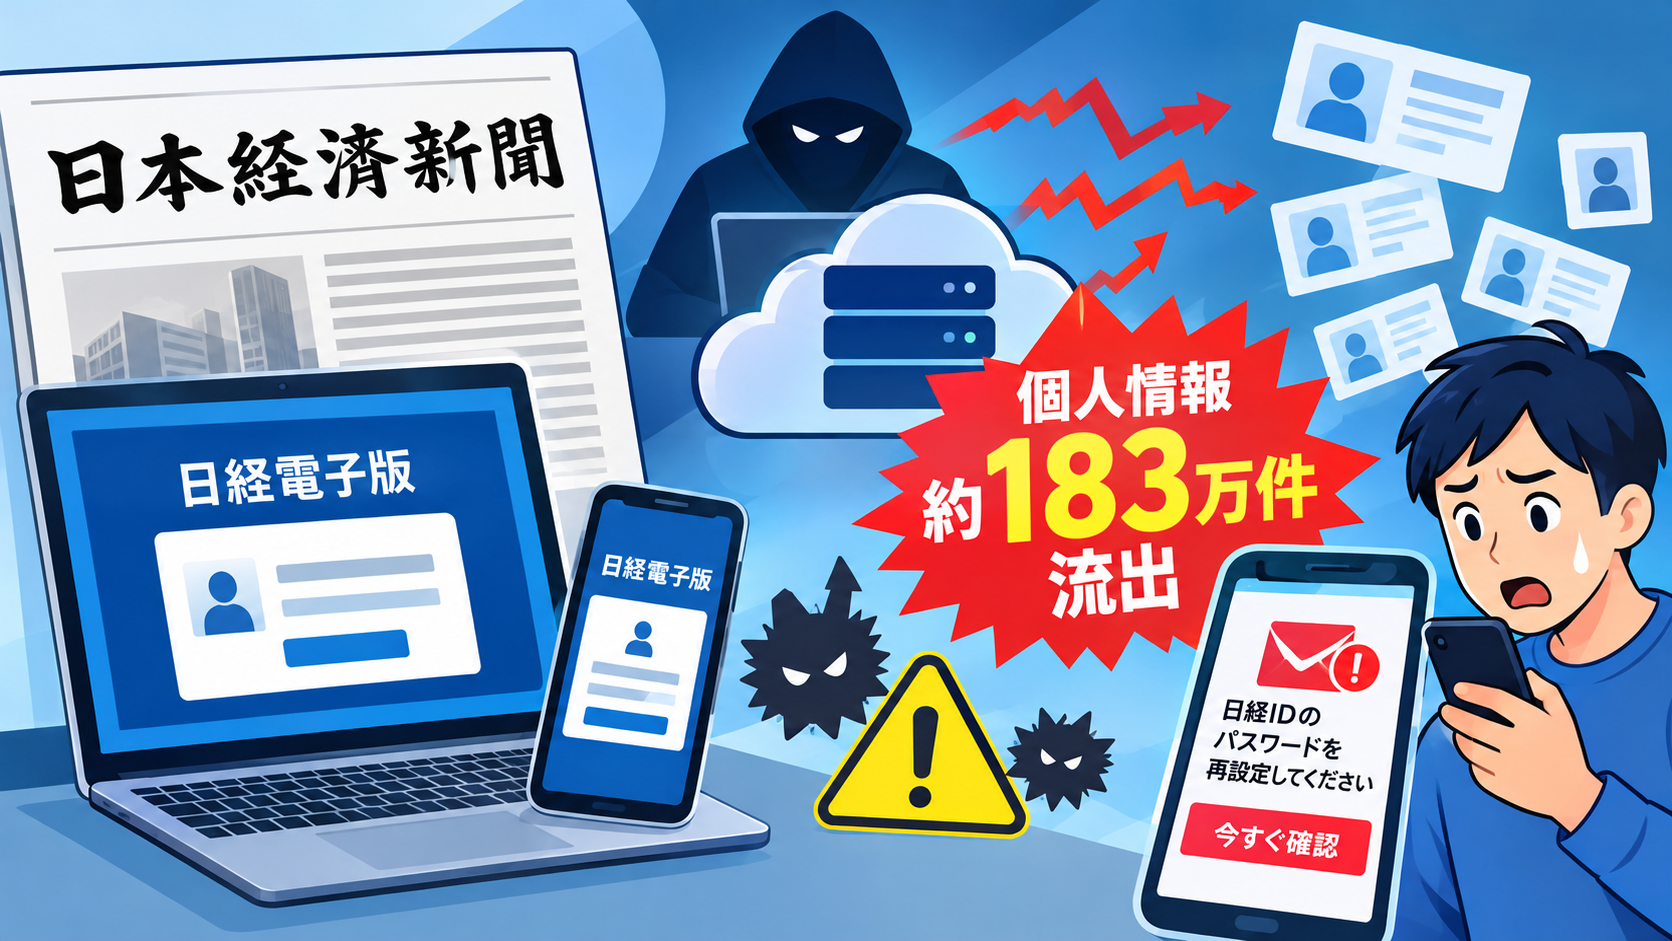
日本経済新聞社(日経)から、読者やユーザーに衝撃を与えるニュースが発表されました。
2026年10月16日、同社がシステム開発に利用しているクラウドサービスが第三者からの不正アクセスを受け、約183万件もの個人情報が流出したことが明らかになりました。
この記事では、日経における個人情報流出事件の概要や、今後ユーザーが警戒すべき二次被害、そして私たちが今すぐ取るべき自衛対策について分かりやすく解説します。
日本経済新聞社のシステムに不正アクセス!約183万件の個人情報流出
今回の事態は、日本経済新聞社がシステム開発のために利用していた外部のクラウドサービスに対するサイバー攻撃(不正アクセス)が原因で発生しました。
流出した個人情報の件数は約183万件という非常に大規模なものとなっています。日経電子版をはじめとする各種サービスの登録ユーザー(日経ID)や、関係者のデータが含まれている可能性があり、現在詳細な調査が進められています。
日経グループで相次ぐサイバー攻撃と情報漏洩の背景
実は日経グループにおいて、サイバー攻撃による被害が相次いで発覚しています。直近の2026年10月4日にも、社員の「Microsoft 365」や「Google Workspace」のアカウントが不正アクセスを受け、社内外へ約9,000件のなりすまし(不審)メールが送信されるという事案が公表されたばかりでした。
これらの一連の攻撃により、日本経済新聞社の情報管理体制に対して、SNS等でも懸念の声が急速に広がっています。
流出した「日本経済新聞 個人情報」を悪用した詐欺に警戒
今回の大規模漏洩で最も警戒すべきなのが、流出した個人情報を悪用した「二次被害」です。
今後、「日経IDのパスワードを再設定してください」「日経電子版のクレジットカード決済が失敗しました」「個人情報流出のお詫び」といった、日経を騙る巧妙な偽メールやSMS(フィッシング詐欺)が大量に送られてくる危険性が極めて高くなります。
万が一そのような連絡が届いても、本文中のURLリンクは絶対にクリックしてはいけません。偽サイトに誘導され、クレジットカード番号などを抜き取られてしまう恐れがあります。
日経読者や登録ユーザーが今すぐ取るべき自衛対策
日経のサービスを利用している方、または過去にアカウントを作成したことがある方は、以下の対策を今すぐに行いましょう。
パスワードの変更と使い回しの停止
日経IDで使用しているパスワードを、他のサービス(Amazonや楽天、ネット銀行など)でも使い回している場合は、ただちに他サービスのパスワードを変更してください。
攻撃者が流出したメールアドレスとパスワードの組み合わせを使って、別のサイトへ不正ログインを試みる「リスト型攻撃」を未然に防ぐためです。
公式アプリやブックマークからのアクセス徹底
ご自身の契約状況や登録情報の確認を行う際は、メールのリンクから飛ぶのではなく、必ず普段使っている「日経電子版の公式アプリ」や、ブラウザの「お気に入り(ブックマーク)」から直接公式サイトにアクセスする習慣をつけてください。
まとめ:公式からの個別連絡と案内を冷静に待とう
最大183万件という大規模な「日本経済新聞の個人情報流出」は、多くのビジネスパーソンや読者に影響を与える重大なインシデントです。
今後、対象となるユーザーには日本経済新聞社から直接、メール等で個別のお知らせや調査結果の続報が届くことが予想されます。まずは焦って不審なメールに反応しないよう注意し、公式からの正確なアナウンスを冷静に待ちましょう。
コメントを残す