「【重要】支払い証明書の第三者閲覧の可能性について」というメールが楽天モバイルから突然届き、驚いている方も多いのではないでしょうか。
2026年10月13日、楽天モバイルは公式にて、自社サービス「my 楽天モバイル」のシステム脆弱性により、ユーザーの支払い証明書が第三者に閲覧される可能性があったことを発表しました。このメールは過去の契約者にも送られているため、解約済みのユーザーにも不安が広がっています。
この記事では、「楽天モバイルの情報漏洩」について、一体どんなデータが見られてしまった可能性があるのか、そして私たちが今後気を付けるべき二次被害の対策について分かりやすく解説します。
楽天モバイル情報漏洩の概要:何が起きたのか?
楽天モバイルの発表によると、今回の問題は同社が実施した「脆弱性診断テスト」によって発覚しました。
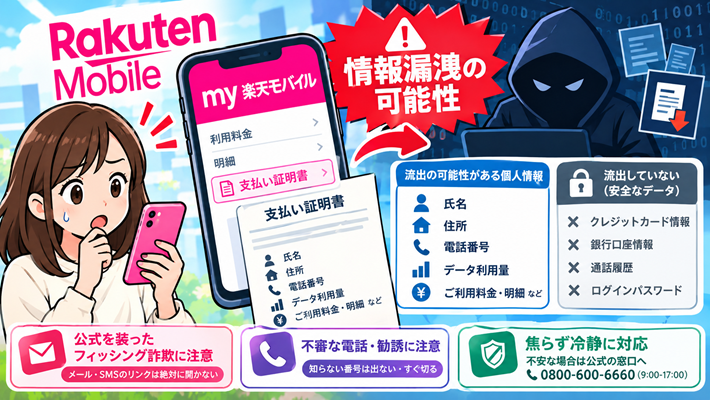
ユーザーが利用料金や明細を確認するためのアプリ・Webサイト「my 楽天モバイル」において、特定のプログラムを用いた特殊な操作を意図的に行うことで、本来は見ることができない他人の「支払い証明書」をダウンロード(閲覧)できてしまう状態にあったということです。
なお、このシステムの脆弱性自体は、すでに2026年6月20日にシステム改修が完了しており、現在は塞がれていると報告されています。
第三者に閲覧された可能性のある「個人情報」とは?
もし、悪意のある第三者がこの脆弱性を突いてデータをダウンロードしていた場合、以下の個人情報が漏洩した可能性があります。
流出した可能性のあるデータ(支払い証明書に記載の内容)
- 氏名
- 住所
- 電話番号
- データ利用量
- ご利用料金、その他の明細情報
流出していない(安全な)データ
一方で、支払い証明書には記載されない以下の重要情報は、今回の件では流出していないと明言されています。
- クレジットカードや銀行口座などの金融情報
- 誰と電話したかなどの通話履歴
- ログインパスワード
クレジットカード番号等が漏れていないのは不幸中の幸いですが、「氏名・住所・電話番号」という個人の基本情報がセットで漏洩した可能性は否定できず、決して軽視できる事態ではありません。
不正アクセスの実害と二次被害への警戒
楽天モバイル側は「現時点で第三者による閲覧等のログ(記録)は確認されていない」とし、二次被害も発生していないと説明しています。つまり、「システムの穴(脆弱性)は見つかったが、実際にその穴を通ってデータを盗み出した泥棒は(今のところ)見つかっていない」という状況です。
しかし、こうした情報漏洩の発表後は、ユーザーの不安に付け込んだ詐欺が必ずと言っていいほど発生します。以下の点に強く警戒してください。
公式を装ったフィッシング詐欺(メール・SMS)
「楽天モバイルです。情報漏洩のお詫びとして返金しますので、こちらのURLからクレジットカードを登録してください」「セキュリティ強化のためパスワードを再設定してください」といった、本物そっくりの偽メールやSMSが届く危険性が高まります。
楽天側がメールやSMSのリンクからクレジットカード情報やパスワードの入力を求めることは絶対にありません。不審な連絡が来た場合は絶対にリンクを踏まず、必ず公式アプリ「my 楽天モバイル」から直接確認するようにしてください。
不審な電話や勧誘
電話番号が漏洩していた場合、見知らぬ番号から怪しい投資話や「インターネット回線が安くなる」といった営業電話が増える可能性があります。心当たりのない電話には出ない、またはすぐ切るなどの自衛が必要です。
まとめ:焦らず冷静な対応と警戒を続けよう
今回の楽天モバイルにおける支払い証明書の第三者閲覧(情報漏洩)問題は、システムの脆弱性が原因でしたが、現時点では深刻な金融被害の報告はありません。すでに関係当局にも報告され、システム改修も完了しています。
私たちユーザーができる最大の防御策は、「見知らぬメールやSMSのリンクを絶対に開かない」ことです。不安な点がある場合は、今回の件専用に設けられた楽天モバイルのお問い合わせ窓口(0800-600-6660 / 9:00-17:00)へ直接確認するようにしましょう。
コメントを残す