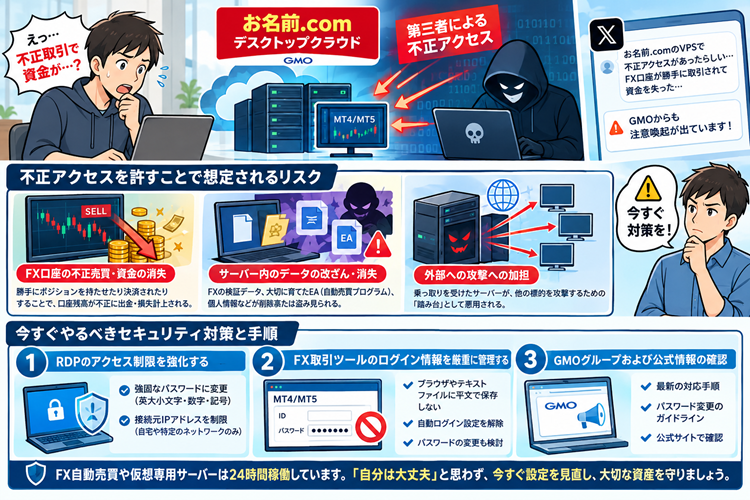
FXの自動売買(EA)や24時間稼働のトレード環境として多くのトレーダーに利用されている、GMOインターネットグループの「お名前.com デスクトップクラウド」を巡り、非常につらいニュースが飛び込んできました。
X(旧Twitter)などのSNS上において、同サービスを利用するサーバーへ第三者が不正アクセス(ハッキング)を行い、紐づいているFX口座で勝手に不正な取引が行われて資金が奪われる被害が相次いで報告されています。これを受け、GMOグループからも公式に注意喚起のアラートが発出されました。
この記事では、なぜこのような不正アクセスが発生したのか、放置することでどのような被害が想定されるのか、そして自身のFX口座やサーバーを守るために今すぐやるべき対策を分かりやすく解説します。
お名前.com デスクトップクラウドで何が起きているのか?
今回の問題は、FX自動売買のために契約している「仮想専用サーバー(VPS)」であるお名前.com デスクトップクラウドに対し、悪意ある第三者が不正に侵入したことに端を発しています。
サーバー内に侵入されてしまうと、デスクトップ環境で常時起動しているMetaTrader(MT4/MT5)などのFX取引ツールがそのまま悪用されます。その結果、身に覚えのないポジションを大量に持たされたり、不正な売買によって資金を失うといった甚大な被害が発生しています。
GMOグループの公式サイトや各所での情報発信でも、ユーザーに対する注意喚起とセキュリティ設定の強化が強く呼びかけられています。
不正アクセスを許すことで想定される恐ろしいリスク
デスクトップクラウド(VPS)が外部に乗っ取られた場合、FXの自動売買ツール以外にも以下のような深刻な被害に繋がる恐れがあります。
- FX口座の不正売買・資金の消失:勝手にポジションを持たせたり決済されたりすることで、口座残高が不正に出金・損失計上される。
- サーバー内のデータの改ざん・消失:FXの検証データ、大切に育てたEA(自動売買プログラム)、個人情報などが削除または盗み見られる。
- 外部への攻撃への加担:乗っ取りを受けたサーバーが、他の標的を攻撃するための「踏み台」として悪用される。
被害を防ぐために今すぐやるべきセキュリティ対策と手順
ご自身のサーバーやFX口座を不正アクセスから守るため、以下の対策を速やかに実施してください。
リモートデスクトップ(RDP)のアクセス制限を強化する
今回の不正アクセスの多くは、外部からリモートデスクトップ接続(RDP)のポートが狙われているケースや、推測されやすいパスワードが突破されたことが原因として考えられます。
- パスワードの強靭化:推測されやすい単純なパスワードや、他サイトの使い回しをやめ、英大小文字・数字・記号を組み合わせた長くて複雑なパスワードに変更してください。
- 接続元IPアドレスの制限:可能であれば、お名前.comのコントロールパネル等からファイアウォールやセキュリティグループの設定を確認し、接続を許可するIPアドレスを自宅や特定のネットワークに制限しましょう。
FX取引ツールのログイン情報を厳重に管理する
デスクトップクラウドの画面内だけでなく、MetaTrader(MT4/MT5)などの取引プラットフォームに保存している「FX会社の口座ログイン情報(ID・パスワード)」がブラウザやテキストファイルに平文で保存されていないか確認してください。必要に応じて、MT4/MT5の自動ログイン設定を解除し、パスワードの変更も検討しましょう。
GMOグループおよび公式情報の確認
セキュリティに関する状況や、運営側から案内されている最新の対応手順・パスワード変更のガイドラインについては、必ず公式サイトの発表を直接ご確認ください。
FX自動売買や仮想専用サーバーは24時間稼働しているからこそ、油断すると大きなセキュリティリスクに晒されます。「自分は大丈夫」と思わず、今すぐパスワードの強さやリモート接続の設定を点検し、大切な資産をしっかりと守りましょう。


コメントを残す