最大約660万件のアカウント情報や運転免許証などの身分証画像が流出した可能性で大きな社会問題となった、カーシェアリングサービス「タイムズカー(Times CAR)」の大規模情報漏洩インシデント。
運営元であるパーク24グループから、ついに対象者に対する「見舞金の支払い」や被害状況の続報が発表されました。さらに、提示された見舞金の金額をめぐって被害者側が「低額すぎる」として集団訴訟へ動くなど、事態は新たな局面を迎えています。
この記事では、新たに判明した見舞金の詳細や訴訟の動き、そして私たちが引き続き警戒すべきリスクと自衛策について分かりやすく解説します。
タイムズカー情報漏洩の続報と約146万件への見舞金提示
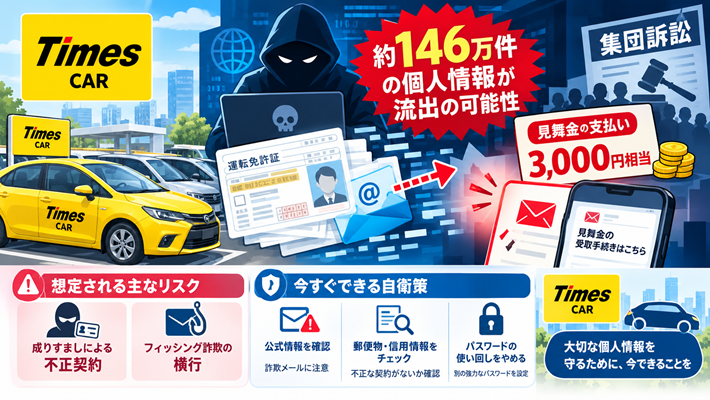
パーク24グループの発表によると、今回の不正アクセスにおいて、運転免許証などの本人確認書類の画像データが外部へ送信された痕跡が確認された対象は約146万件にのぼることが判明しました。
これを受け、同社は該当するユーザーに対して「3000円相当の見舞金」を支払う方針を打ち出しています。しかし、この対応をめぐって世論や当事者の間で大きな議論が巻き起こっています。
対象者と見舞金支給の仕組み
すべての漏洩対象者が一律で対象になるわけではなく、免許証などの画像データが外部へ送信された痕跡が確認された約146万件のユーザーが具体的な見舞金の対象となります。運営側からの個別案内などを順次確認する必要があります。
「3000円は低すぎる」として被害者が集団訴訟へ
運転免許証や住民票といった、個人の特定や「成りすまし犯罪」に直結する極めて機微な身分証データが流出したにもかかわらず、提示された見舞金が3000円相当にとどまったことに対し、納得がいかないとする被害者たちが集団訴訟(弁護団の結成など)に向けた動きを強めています。
「一生モノの身分証データが流出したリスクの重大さに比べて補償が不十分ではないか」という声が根強く、企業のセキュリティ管理責任や損害賠償のあり方について、今後さらに法的な議論が交わされる見通しです。
流出データがもたらす長期的な脅威と二次被害のリスク
見舞金の金額や訴訟問題に注目が集まる一方で、ユーザー側が最も警戒しなければならないのは「流出したデータの悪用リスク」が消えたわけではないという点です。
成りすましによる不正契約のリスク
免許証の画像や基本情報が悪意ある第三者の手に渡った場合、格安スマホの不正契約や金融機関での借入れ、勝手な口座開設などに悪用される危険性が長期間にわたって残続します。
便乗したフィッシング詐欺の横行
「見舞金の受取手続きはこちら」「情報の確認が必要です」といった名目で、タイムズカーやパーク24を装った偽の案内メールやSMSが送りつけられる二次被害も依然として大きな脅威です。
被害を防ぐために今私たちが行うべき自衛策
運営側からの補償や発表を待つだけでなく、利用者個人としても自身の安全を守るための行動を継続することが大切です。
公式情報の確認と詐欺メールへの警戒
自身のアカウントやデータが対象に含まれているかどうかについては、パーク24からの個別連絡や公式の案内を冷静に確認しましょう。ただし、案内を装った詐欺メールも多いため、必ずブックマーク等から公式サイトへ直接アクセスしてください。
身の回りの郵便物や信用情報のチェック
身に覚えのないクレジットカードの請求、身分証を使った契約の通知、金融機関からの書類などが自宅に届いていないか、いつも以上にポストや郵便物に気を配りましょう。
パスワードの使い回しの完全排除
他のサービスでタイムズカーと同じパスワードを使い回している場合は、不正ログインを防ぐために今すぐ別々の強力なパスワードへ変更を完了させておきましょう。
まとめ:情報漏洩の深刻さと今後の教訓
タイムズカーの大規模情報漏洩事件は、一度流出してしまった機密性の高い身分証データは取り返しがつかないという、デジタル社会の恐ろしい現実を改めて私たちに突きつけました。
見舞金の妥当性や集団訴訟の動向も含め、今後も社会的な関心が集まり続けるインシデントです。過去にサービスを利用したことがある方は、引き続き不審な連絡への警戒を怠らず、自身の資産や信用情報をしっかりと守り抜きましょう。
コメントを残す