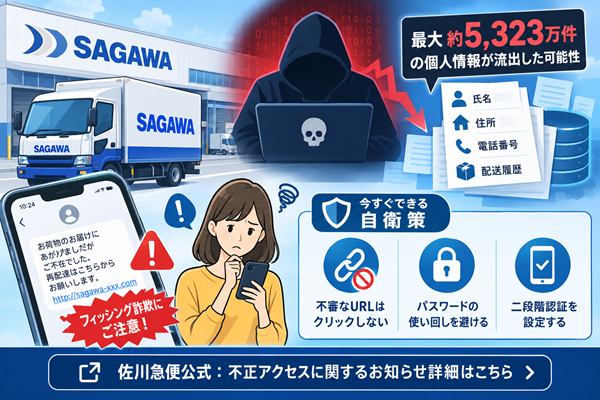
日本全国の物流を支える大手宅配・運送事業者の「佐川急便」から、日本国内の企業や個人にとって非常に衝撃的なセキュリティニュースが発表されました。
同社が管理・運用するシステムに対して第三者による不正アクセスが発生し、最大で約5,323万件にのぼる膨大な個人情報が外部へ流出した可能性があることが判明しました。
日本国内のインフラ企業における過去最大級ともいえる大規模な情報漏洩インシデントということもあり、ネット上や利用者からは不安と驚きの声が広がっています。
この記事では、佐川急便の大規模情報漏洩がどのような経緯で発生したのか、どのような被害やリスクが想定されるのか、そして私たちが取るべき自衛策について分かりやすく解説します。
佐川急便の情報漏えいはどのような経緯で起きたのか?
今回のインシデントの端緒となったのは、佐川急便が提供する配送サービスや会員向けシステム等の基盤に対する、外部からの不正アクセスです。
悪意ある第三者による不正侵入を許してしまったことにより、システム内部に蓄積されていた顧客の配送履歴や登録データへアクセスされ、情報が外部に不正取得される事態へと発展しました。
事態を把握した後、同社は速やかに専門機関等と連携した調査やシステムの安全確保を進めるとともに、公式ホームページ等において情報公開と注意喚起を行っています。
流出した可能性のある情報と想定される具体的な被害リスク
最大約5,323万件という極めて大規模な件数に及ぶ今回のインシデントでは、具体的にどのようなデータが対象となり、どのような二次被害が懸念されるのでしょうか。
流出した可能性のあるデータの種類
今回の不正アクセスにより、荷物の発送人・受取人の氏名、住所、電話番号、配送履歴などのプライバシーに関わるデータが含まれている恐れがあります。
想定される二次被害のリスク
現時点において、流出した情報が悪用されたという具体的な金銭的被害などは直ちに確認されていません。しかし、以下のようなリスクに警戒が必要です。
- 不在通知や配送を装った巧妙なフィッシング詐欺: 「お荷物のお届けにあがりましたが不在でした」「住所に不備があります」といった名目で、佐川急便をはじめとする運送会社や大手ECを装った偽のSMSやメールが届くリスクが跳ね上がります。
- 標的型の勧誘・迷惑連絡: 実際の配送履歴や氏名・住所が結びついているため、巧妙な詐欺や悪質な勧誘の標的にされやすくなる恐れがあります。
私たちが取るべきセキュリティ対策と注意点
佐川急便のような巨大企業のシステムで発生したインシデントに対して、一般のユーザーが直接サーバーのセキュリティを改善することはできません。しかし、情報漏えいを前提とした自衛策を徹底することは十分に可能です。
「不在通知」や「確認依頼」のSMS・メールに厳重警戒する
今後、登録しているメールアドレスやスマートフォン宛てに、配送関連を装った不審な連絡が届く可能性が高まります。
「URLをクリックして再配達の手続きをしてください」といった内容のメッセージを受け取った場合は、安易にリンクを開かず、必ず佐川急便の公式アプリや公式サイトへ直接アクセスして配送状況を確認するようにしてください。
パスワードの使い回しを避ける・二段階認証を確認する
万が一に備え、他の重要サービス(ECサイト、ネット銀行、主要なポータルなど)で、佐川急便の会員サービス等と同じパスワードを使い回していないかを今一度見直しておきましょう。
まとめ:サプライチェーンと大規模データの管理リスク
今回の佐川急便における最大約5,323万件もの個人情報流出問題は、日本国内のあらゆるユーザーの生活基盤に関わるデータが、いかにサイバー攻撃の標的になりやすいかという現実を改めて浮き彫りにしました。
私たちユーザーは、公式からの続報や注意喚起に常に気を配り、偽装された詐欺メッセージに対する警戒心を強く持って大切な個人情報を守っていきましょう。
コメントを残す