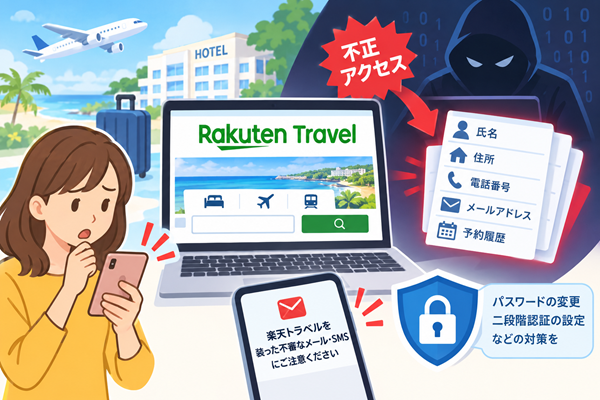
国内最大級の総合旅行予約サイト「楽天トラベル」から、セキュリティに関する重大なニュースが発表されました。
同サービスにおいて外部からの不正アクセスが確認され、利用者の顧客情報が第三者に流出した可能性があることが判明しました。
多くの旅行者やビジネスパーソンが日常的に利用する大手プラットフォームでのインシデントということもあり、ネット上や利用者の間で大きな衝撃と不安が広がっています。
この記事では、楽天トラベルを巡る不正アクセスがどのような経緯で発生したのか、想定される被害やリスク、そして私たちが取るべき自衛策について分かりやすく解説します。
楽天トラベルの不正アクセスはどのような経緯で起きたのか?
楽天グループの発表や報道によると、今回のインシデントは、楽天トラベルの運営基盤や関連システムに対して第三者による不正なアクセスが行われたことに起因しています。
攻撃者は何らかの手口でセキュリティの隙をつき、システム内部に保管されていたデータへ不正に接触しました。
事態を把握した後、同社は速やかに専門機関等と連携した調査や不正アクセスの遮断、システムの安全確保を進めるとともに、公式サイトを通じて経緯の公表と注意喚起を行っています。
流出した可能性のある情報と想定される具体的な被害リスク
今回の不正アクセスにより、具体的にどのようなデータが対象となり、それに伴いどのような二次被害が懸念されるのでしょうか。
流出した可能性のあるデータの種類
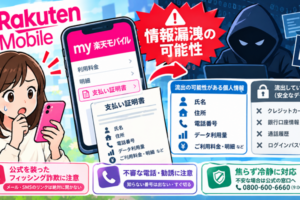
対象となるユーザーの氏名、住所、電話番号、メールアドレス、予約履歴などのプライバシーに関わるデータが含まれている恐れがあります。
想定される二次被害のリスク
現時点において、流出した情報を悪用した不正ログインや、クレジットカード決済の不正利用などの具体的な実害は直ちに確認されていません。しかし、以下のようなリスクに警戒が必要です。
- 楽天や関連サービスを装った巧妙なフィッシング詐欺: 「楽天トラベルの予約確認」「アカウントの再認証」「ポイントに関する重要なお知らせ」といった名目で、本物を巧妙に模した偽のSMSやメールが届くリスクが高まります。
- ターゲット型の迷惑連絡・なりすまし: 氏名や連絡先、実際の旅行・予約履歴がセットで悪用されることで、巧妙な詐欺の標的にされやすくなる恐れがあります。
私たちが取るべきセキュリティ対策と注意点
楽天トラベルのような大規模プラットフォームのシステムで発生したインシデントに対して、一般のユーザーが直接サーバーやネットワークのセキュリティを改善することはできません。しかし、情報漏えいを前提とした自衛策を徹底することは十分に可能です。
楽天や関連サービスを装った不審な連絡に厳重警戒する
今後、登録しているメールアドレスやスマートフォン宛てに、旅行予約やアカウント関連を装った不審な連絡が届く可能性が高まります。
「URLをクリックしてログイン情報を再入力してください」といった内容のメッセージを受け取った場合は、安易にリンクを開かず、必ず楽天の公式アプリや公式サイトへ直接アクセスして通知内容を確認するようにしてください。
パスワードの変更と他サービスでの使い回し防止
万が一に備え、楽天会員IDのパスワードを速やかに変更することをおすすめします。また、他の重要サービス(ECサイト、ネット銀行、主要なポータルなど)で、楽天と同じパスワードを使い回していないかを今一度見直しておきましょう。二段階認証(本人確認)が設定できる場合は必ず有効化しておきましょう。
まとめ:大手サービスを狙うセキュリティリスクへの備え
今回の楽天トラベルにおける不正アクセスと顧客情報流出の可能性は、私たちのライフスタイルに深く浸透している大手サービスのデータであっても、ひとたびシステムに隙があればサイバー攻撃の標的になるという現実を改めて浮き彫りにしました。
私たちユーザーは、公式からの続報や注意喚起に常に気を配り、偽装された詐欺メッセージに対する警戒心を強く持って大切な個人情報を守っていきましょう。
コメントを残す