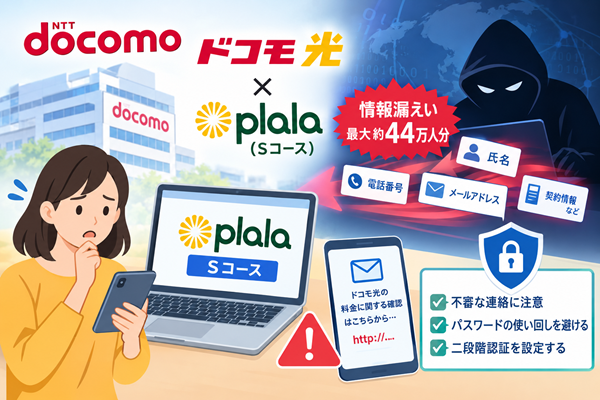
国内最大手の通信キャリアであるNTTドコモから、セキュリティに関する非常に重大なインシデントが発表されました。
同社が提供する「ドコモ光」のプロバイダサービスである「plala(ぷらら)Sコース」を利用している顧客の個人情報、最大約44万人分が外部へ流出した可能性があることが判明しました。
通信インフラを担う大手キャリアでの大規模な情報漏洩ということもあり、利用者の間で大きな動揺と不安が広がっています。
この記事では、ドコモ光のplala(Sコース)を巡る情報漏洩がどのような経緯で発生したのか、想定される被害やリスク、そして私たちが取るべき対策について分かりやすく解説します。
ドコモ光「plala(Sコース)」の情報漏えいはどのような経緯で起きたのか?
NTTドコモの発表によると、今回のインシデントは「plala(Sコース)」の提供に関連するシステムやデータベースに対して外部からの不正アクセス、あるいは予期せぬ情報の外部流出を招く事態が発生したことに起因しています。
詳細な原因や侵入経路については、現在も専門機関等と連携した徹底的な調査が進められていますが、サービス運営の基盤や連携システムに何らかの脆弱性やセキュリティ上の不備があったとみられています。
事態を把握した後、同社は速やかに影響範囲の特定と再発防止に向けたセキュリティ強化の措置を進め、公式サイト等を通じて謝罪と注意喚起を行っています。
流出した可能性のある情報と想定される具体的な被害リスク
今回のインシデントにより、最大約44万人分という極めて大規模な顧客情報が対象となっています。具体的にどのようなデータが流出した恐れがあり、それに伴いどのようなリスクが懸念されるのでしょうか。
流出した可能性のあるデータの種類
対象となるユーザーの氏名、住所、電話番号、メールアドレス、そして「plala(Sコース)」の契約情報や利用に関する各種識別データなどが含まれているとされています。
想定される二次被害のリスク
現時点において、流出した情報が悪用されたという具体的な金銭的被害や実害は直ちに確認されていません。しかし、以下のようなリスクに警戒が必要です。
-
ドコモやプロバイダを装った巧妙なフィッシング詐欺: 「ドコモ光の料金支払いに関する確認」「plalaのプラン変更や再認証」といった名目で、本物を巧妙に模した偽のSMSやメールが届くリスクが跳ね上がります。
👉例えばドコモのUSJキャンペーンを装った偽メール - ターゲット型の迷惑連絡: 氏名や連絡先、通信サービスの利用事実がセットで悪用されることで、悪質な勧誘やなりすましの標的にされやすくなる恐れがあります。
私たちが取るべきセキュリティ対策と注意点
ドコモ光のような巨大通信事業者のシステムで発生したインシデントに対して、一般のユーザーが直接サーバーやネットワークのセキュリティを改善することはできません。しかし、情報漏えいを前提とした自衛策を徹底することは十分に可能です。
「ドコモ」「plala」を装った不審な連絡に厳重警戒する
今後、登録しているメールアドレスやスマートフォン宛てに、通信サービス関連を装った不審な連絡が届く可能性が高まります。
「URLをクリックしてアカウント情報を再入力してください」といった内容のメッセージを受け取った場合は、安易にリンクを開かず、必ずドコモの公式アプリや公式サイトへ直接アクセスして通知内容を確認するようにしてください。
パスワードの使い回しを避ける・二段階認証を確認する
万が一に備え、dアカウントや他の重要サービス(ECサイト、ネット銀行など)で、今回のプロバイダ契約時と同じパスワードを使い回していないかを今一度見直しておきましょう。また、利用可能な場合は二段階認証を必ず有効化しておきましょう。
まとめ:通信インフラを狙うセキュリティリスクへの備え
今回のドコモ光「plala(Sコース)」における最大約44万人分の個人情報流出問題は、私たちの日常に欠かせない通信インフラのデータであっても、ひとたびシステムに隙があればサイバー攻撃や流出の標的になるという現実を改めて浮き彫りにしました。
私たちユーザーは、公式からの続報や注意喚起に常に気を配り、偽装された詐欺メッセージに対する警戒心を強く持って大切な個人情報を守っていきましょう。
コメントを残す