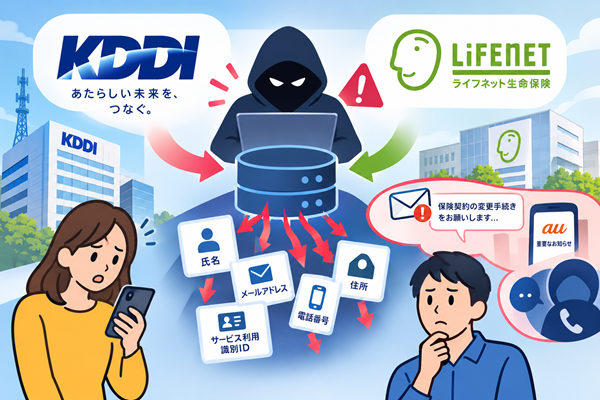
大手通信キャリアの「KDDI」と、ネット保険大手の「ライフネット生命保険」の業務連携サービスにおいて、セキュリティに関する重大な発表が行われました。
両社の発表および報道によると、サービス連携に関連するシステムやデータ管理の過程で、最大で約2万件にのぼる顧客の個人情報が外部に流出した可能性があることが判明しました。
通信と金融(保険)という、高度な信頼と高いセキュリティが求められる事業者間でのインシデントということもあり、利用者の間で不安の声が広がっています。
この記事では、KDDIとライフネット生命の連携を巡る情報漏洩がどのような経緯で発生したのか、想定される被害やリスク、そして私たちが取るべき対策について分かりやすく解説します。
KDDIとライフネット生命の連携における情報流出の経緯
今回のインシデントは、KDDIとライフネット生命が共同で提供・運用している保険関連サービスや、そのデータ連携基盤において発生しました。
両社間のシステム連携やデータ共有を行う過程において、外部からの不正アクセスやシステム障害、あるいは予期せぬデータの不適切な取り扱い(設定ミス等)が検知されたことが発端です。
異変を把握した後、両社は直ちに該当する連携ラインや不審な通信の遮断といった応急措置を講じるとともに、外部専門機関を交えた詳細な影響範囲の特定と原因究明を進めています。また、関係省庁への報告と公式プレスリリースによる注意喚起が行われました。
流出した可能性のあるデータと想定される具体的な被害リスク
保険や通信契約に関わるデータが対象となっているため、どのような項目が含まれているのか、それに伴うリスクに注意が必要です。
流出した可能性のある情報
連携サービスを利用中、または過去に問い合わせや申し込みを行った顧客の氏名、連絡先(メールアドレス・電話番号)、住所、サービス利用識別IDなどの個人情報が含まれている恐れがあります。
想定される二次被害のリスク
現時点において、流出した情報が悪用されたことによる具体的な金銭的被害などは確認されていません。しかし、以下のようなリスクに警戒が必要です。
- KDDIやライフネット生命を装った巧妙なフィッシング詐欺: 「保険契約の変更手続き」「au・KDDIからの重要なお知らせ」といった名目で、本物を巧妙に模した偽のSMSやメールが届くリスク。
- ターゲット型マーケティングや迷惑連絡: 通信や保険の契約意向といった属性データがセットで悪用され、悪質な勧誘の標的にされる恐れ。
ユーザーが取るべきセキュリティ対策と注意点
事業者間のシステムやデータベースで発生した問題に対して、一般ユーザーが直接設定を修正することはできません。しかし、流出を前提とした自衛策を講じることは十分に可能です。
KDDIやライフネット生命を名乗る不審な連絡に警戒する
今後、登録しているメールアドレスやスマートフォン宛てに、両社や関連サービスを装った不審な連絡が届く可能性が高まります。
「URLをクリックして契約内容を確認してください」「口座情報の再入力が必要です」といった内容のメッセージを受け取った場合は、安易にリンクを開かず、必ず公式サイトや公式アプリから直接アクセスして確認してください。
パスワードの使い回しを避ける
万が一に備え、au IDやライフネット生命のマイページなどで使用しているパスワードを、他のWebサイト(ECサイト、ネット銀行など)で使い回している場合は、直ちに別の強固なパスワードへ変更しておきましょう。
まとめ:公式発表を注視し、冷静な防衛策を
今回のKDDIとライフネット生命の連携における最大約2万件の個人情報流出の可能性は、企業間のデータ連携におけるセキュリティ管理の難しさを改めて浮き彫りにしました。
対象となるユーザーへの個別連絡や補償に関する続報、再発防止策については、公式から順次発表されます。不確かな情報や便乗詐欺に惑わされることなく、以下の公式サイトから正確な発表内容を確認し、日頃の警戒を怠らないようにしましょう。
コメントを残す