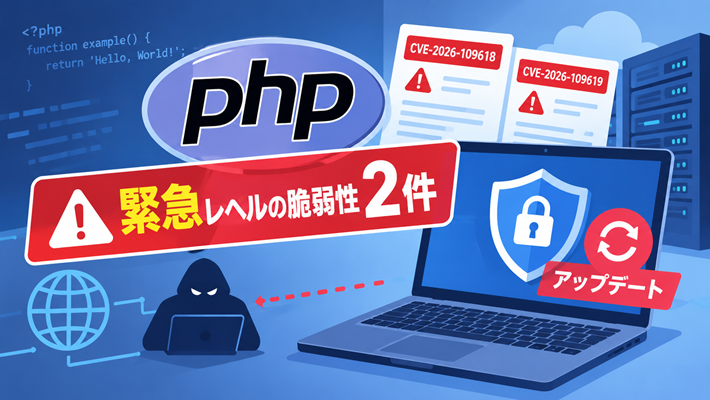
2026年10月21日、IT業界やWebサービスを利用する多くの人々に影響を与える重大なセキュリティニュースが発表されました。
世界中のWebサイトで利用されているプログラミング言語「PHP」において、最も危険度が高いとされる「緊急(Critical)」レベルの脆弱性が2件発見され、同日に修正版が公開されました。
X(旧Twitter)などのSNSでも「PHPの脆弱性への対応」を理由とした各社サービスの緊急メンテナンスが一斉に行われ、大きな話題となりました。この記事では、今回の脆弱性(通称:PHP2Shell)の詳細と、なぜ発覚から修正までに長い月日がかかったのかという時系列の経緯、そしてWebサイト運営者が取るべき対策について解説します。
PHPの「緊急」レベルの脆弱性(PHP2Shell)とは?
「PHP」とは、WebサイトやWebアプリケーションを動かすために世界中で最も広く使われているプログラム言語の一つです。皆さんがよく知る「WordPress(ワードプレス)」もPHPで動いています。
今回発表された2件の脆弱性の識別番号は「CVE-2026-109618」と「CVE-2026-109619」であり、セキュリティ研究者の間では通称「PHP2Shell」と呼ばれています。脆弱性の深刻度を評価するCVSS 4.0スコアにおいて、最高レベルに近い「9.2(緊急/Critical)」と判定されました。
この脆弱性を悪用された場合、認証されていない攻撃者がインターネット経由で遠隔から任意のコード(プログラム)を勝手に実行できる可能性があります。顧客の個人情報流出、Webサイトの改ざん、サーバーの乗っ取りといった重大な被害を引き起こす恐れのある非常に危険な状態です。
なぜ今になって大騒ぎに?脆弱性発覚から修正までの時系列
今回のインシデントで特筆すべきは、突然新しいバグが生まれたわけではなく、「以前から存在していた問題が、実は極めて危険な脆弱性だったと判明した」という背景がある点です。事態が急展開した時系列は以下の通りです。
2024年:外部監査で認識されるも対応が停滞
実は、今回の脆弱性の引き金となるメモリ管理関連のバグはさらに昔から存在しており、2024年に行われた外部のセキュリティ監査によって問題の存在自体は認識されていました。
しかし当時は「実際に攻撃として成立するのか」の具体的な証明が難しく、修正によって他のプログラムに悪影響(互換性の問題など)が出る懸念もあったため、修正方針がまとまらずに約2年間も根本的な対応が停滞していました。
2026年8月〜9月:AIの活用により「重大なリスク」であると証明される
事態が動いたのは2026年8月です。セキュリティ企業(CalifやWizなど)が、生成AI(LLM)技術を活用して過去のバグやコードを深く検証した結果、放置されていたメモリ管理の欠陥を突くことで「実際に遠隔からプログラムを乗っ取れる(任意コード実行が可能)」ということを突き止めました。
AIの力によって、人間だけでは数ヶ月かかるような複雑な攻撃パターンの証明が一気に進み、PHPの開発チームへ報告されました。
2026年10月:情報の事前流出と緊急リリースの前倒し
報告を受けたPHP開発チームは、10月21日深夜(日本時間)の修正パッチ公開を予告して準備を進めていました。ところが、公開直前になって脆弱性のCVE番号や「PHP2Shell」といった情報がインターネット上に漏洩する事態が発生します。
これを受け、PHP側は予定を急遽前倒しして修正版をリリース。攻撃ツールが出回る前にシステムを守るため、国内のレンタルサーバーやWebサービス運営各社が一斉に「緊急メンテナンス」に入るという異例の事態に発展したのです。
すでに公開済み!修正版のPHPバージョン一覧
PHP開発チームは2026年10月21日、今回の脆弱性を修正した安全なバージョンを速やかに公開し、利用者にアップデートを呼びかけています。修正が適用されたバージョンは以下の通りです。
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
なお、すでに公式のサポートが終了している古いバージョンのPHP(PHP 8.1以前など)を使用している環境については、上記の修正版をそのまま適用できるとは限りません。サポート中の新しいバージョンへの移行(メジャーアップデート)も含めた対応が必要になります。
ユーザーとWebサイト運営者が取るべき具体的な対策
今回のPHP脆弱性問題に対して、立場によって取るべき行動が異なります。
一般のアプリ・サービス利用者の場合
スマホアプリやWebサービスを利用しているだけの一般ユーザーが、直接PHPを更新する必要は通常ありません。
利用しているサービス運営会社からの公式発表やメールをチェックし、万が一「パスワードの変更をお願いします」といった案内があった場合は、その指示に従って速やかに対応してください。
WordPress(ブログ)やWebサイト運営者の場合
ご自身でレンタルサーバーを契約し、WordPressなどでサイトを運営している方は要注意です。
「WordPress本体やプラグインを最新に保つ」ことは普段のセキュリティ対策として重要ですが、今回の問題は「PHP自体」の脆弱性であるため、WordPressの更新だけでは対処が完了しません。
- サーバー管理画面でPHPを更新する: ご利用のレンタルサーバー(エックスサーバー、ConoHa WINGなど)の管理パネルにログインし、現在設定されているPHPのバージョンを確認してください。
- 互換性に注意してアップデート: お使いのWordPressテーマやプラグインとの互換性を確認したうえで、該当する系列の修正版(またはより新しいサポートバージョン)への更新を行ってください。
- 自力で対応できない場合: 更新手順が分からない場合や不安な場合は、契約しているサーバー会社やサイトの制作・管理会社に至急対応状況を問い合わせましょう。
今回のインシデントは、AIの進化によって「昔からあった見過ごされがちなバグ」が「致命的な攻撃手法」に変わるリスクを見事に浮き彫りにしました。自分の管理下にある環境は速やかに修正版へアップデートし、強固な安全を確保しましょう。
コメントを残す