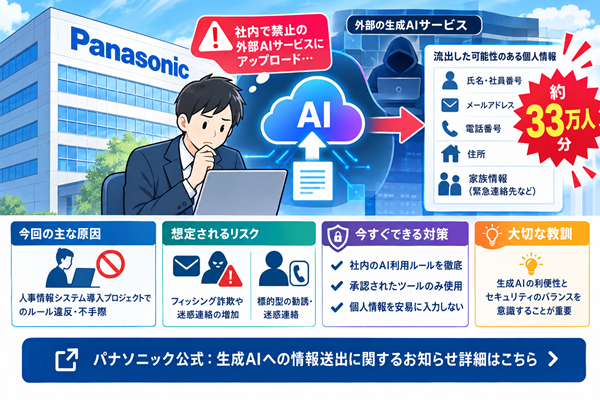
大手電機メーカーのパナソニックグループから、現代のビジネスシーンで非常に大きな教訓となるセキュリティインシデントが発表されました。
パナソニック ホールディングス等の発表によると、同社グループにおいて、従業員や元従業員、その家族ら約33万人分にのぼる個人情報が、社内で利用が禁止されていた外部の生成AIサービスに誤ってアップロード(外部送出)されていたことが判明しました。
外部からのハッキングや不正アクセスといったサイバー攻撃ではなく、社内のルール違反や不手際(ヒューマンエラー)によって引き起こされた大規模な情報流出ということもあり、各方面で大きな波紋を呼んでいます。
この記事では、今回のパナソニックにおける生成AIへの個人情報流出がどのような経緯で発生したのか、想定される被害やリスク、そして企業や個人が取るべき対策について分かりやすく解説します。
パナソニックの個人情報流出はどのような経緯で起きたのか?
今回のインシデントの最大の特徴は、サーバーへの不正侵入やサイバー攻撃が原因ではない点にあります。
人事情報システム導入プロジェクトでのルール違反
パナソニックグループ内で人事情報システムの導入等を手がけるプロジェクトのメンバー(担当者)が、業務の過程において、社内で厳に利用が禁止されている外部の生成AIサービスに、対象となる個人データをアップロードしてしまったことが原因です。
会社側が定めたセキュリティルールやコンプライアンス上の規定を無視、あるいは見落とした形で未承認の外部AIツールへ機密データを入力してしまった結果、大量の個人情報が外部のシステム側へと送信される事態に発展しました。
流出した情報の内容と想定される具体的な被害リスク
今回のインシデントで影響を受けた対象者は、現役の従業員、元従業員、そしてその家族など合計で約33万4,000人という非常に膨大な規模に及びます。
流出した可能性のあるデータの種類
対象者によって項目は異なりますが、主に以下のようなプライバシーに関わる個人情報が含まれていました。
- 氏名、社員番号、メールアドレス、電話番号などの基本情報
- 住所などの連絡先データ
- 従業員の家族(緊急連絡先など)に関する情報
現時点での被害状況と悪用のリスク
パナソニック側の発表によると、問題となった外部生成AIサービスへのデータ送信が行われた際、データをAIの学習に利用させない機能(オプトアウト等)自体は有効になっていたとされています。そのため、他のAI利用者が関連する質問をした際に、アップロードされた個人情報が回答として出力される可能性は低いと見られています。
また、現時点において、流出した個人情報が一般に公開されたり、不正利用されたりといった具体的な被害は確認されていません。
企業やビジネスパーソンが今すぐ取るべき対策と教訓
今回のパナソニックの事例は、どれほど大企業であっても、現場の従業員による「生成AIの誤った使い方(シャドーAI)」によって簡単に情報流出が起きるという現実を浮き彫りにしました。
社内における生成AIの利用ルールの徹底と管理
業務効率化のために生成AIを導入する企業が増える一方、どのツールが安全で、どのデータ入力が禁止されているかの線引きが現場に浸透していないケースが散見されます。企業側は、利用可能なツールを厳格に指定し、機密情報や個人情報の入力ルールを改めて徹底・周知する必要があります。
「便利だからと安易に入力しない」という意識改革
ビジネスパーソン一人ひとりが、「社外秘のデータや個人情報を、承認されていない無料のAIサービスに絶対に貼り付けない」という強いセキュリティ意識を持つことが最大の自衛策となります。
まとめ:生成AIの利便性とセキュリティのバランス
パナソニックにおける約33万人分の個人情報流出問題は、サイバー攻撃ではなく「生成AIの不適切な利用」が引き起こした象徴的なインシデントです。
AI技術が急速に普及する現代において、一歩間違えれば誰もが加害者にも被害者にもなり得るリスクが潜んでいます。公式の発表や今後の動向に注目しつつ、日々の業務における情報取扱いの基準を改めて見直していきましょう。
コメントを残す